- Detalles
- Categoría: Routers
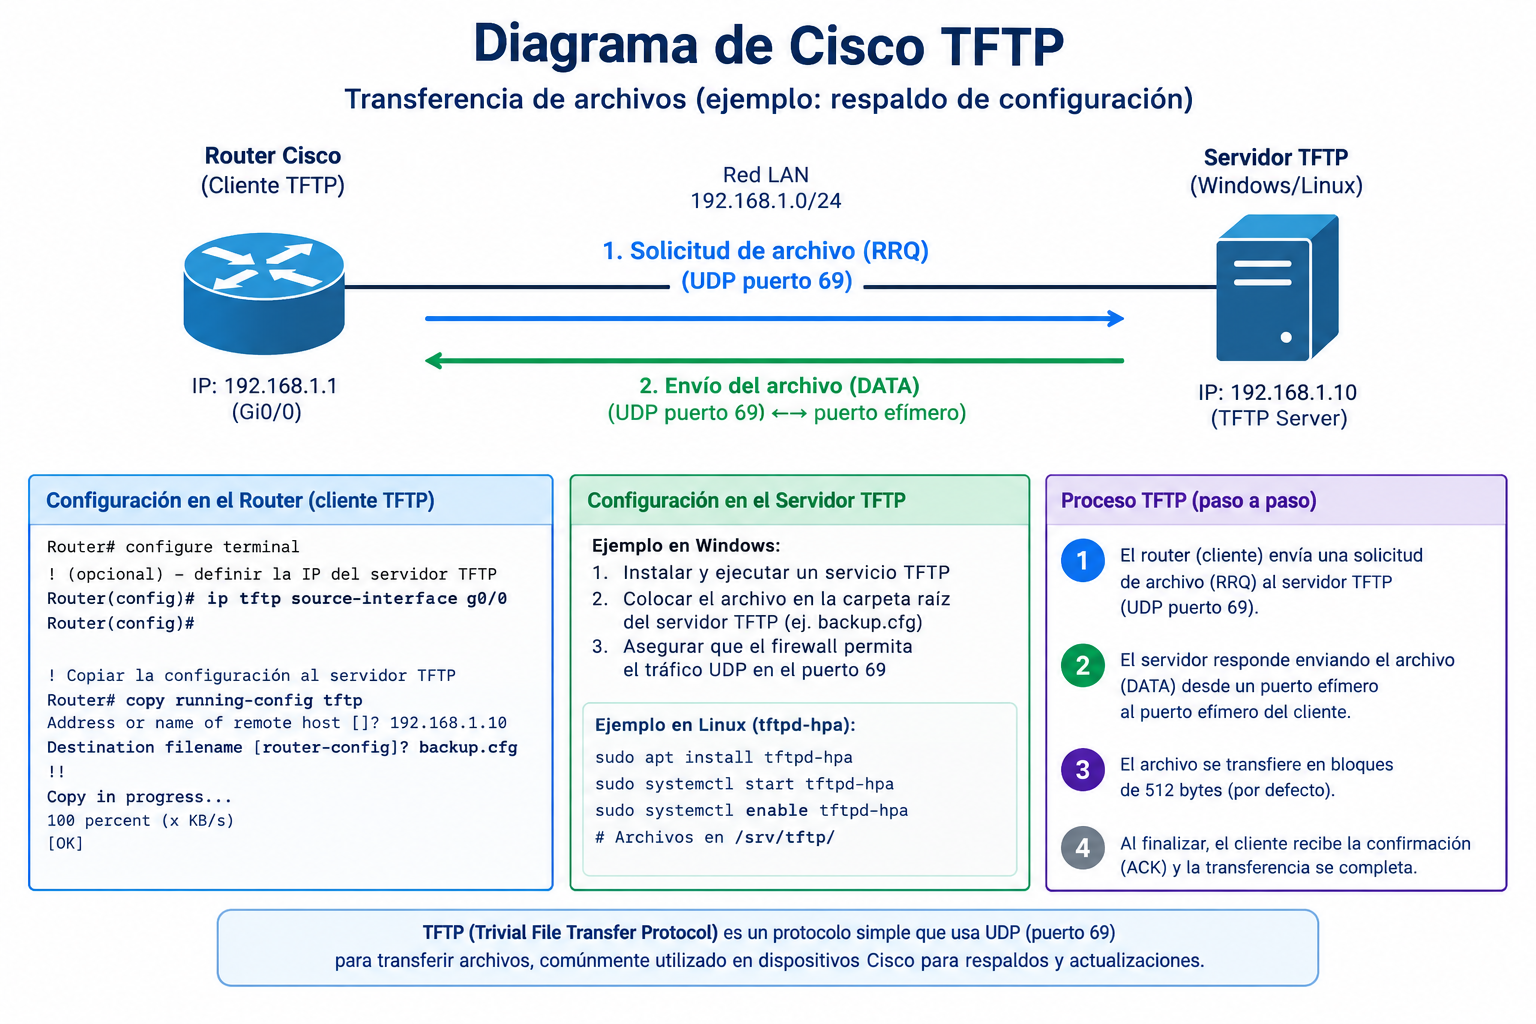
Un servidor TFTP es un programa que convierte tu PC en un almacén de ficheros al que un router o un switch Cisco puede enviar o pedir archivos por la red. Con él puedes guardar copias de seguridad de la configuración, restaurarlas y cargar una nueva imagen de IOS en la memoria flash. Usa el protocolo TFTP, que trabaja sobre UDP y el puerto 69.
Comprueba siempre el archivo con tu antivirus antes de ejecutarlo. Si tu versión es antigua y falla en un Windows reciente, prueba con Tftpd64, un servidor gratuito y de código abierto. En Linux puedes instalar tftpd-hpa desde los repositorios.


Qué necesitas
- Un PC y el equipo Cisco en la misma red, conectados por cable.
- Una IP fija en el PC, por ejemplo 192.168.1.10, en la misma red que el router (por ejemplo 192.168.1.1).
- Permitir el programa en el cortafuegos de Windows. El servidor puede contestar desde puertos distintos al 69, así que no basta con abrir solo ese puerto.
- Una carpeta de trabajo, que será la carpeta raíz del servidor.
Copia de seguridad de la configuración
- Arranca el servidor TFTP y elige la carpeta de trabajo.
- Desde el router, comprueba que ve al PC con ping 192.168.1.10.
- En modo privilegiado, escribe copy running-config tftp:
- Cuando pida la dirección del servidor, escribe la IP del PC.
- Escribe el nombre del fichero, por ejemplo R1-config.txt.
- Si todo va bien, verás una fila de signos de exclamación y el mensaje de bytes copiados. El fichero aparecerá en tu carpeta.
Restaurar una configuración
- copy tftp: running-config – Carga el fichero y lo fusiona con la configuración activa. No sustituye lo que ya hay.
- copy tftp: startup-config – Sustituye la configuración guardada. Después, reinicia con reload para que se aplique.
Actualizar la IOS
- Comprueba el espacio libre en la flash con show flash:
- Copia la imagen con copy tftp: flash: e indica la IP del PC y el nombre del fichero .bin.
- Verifica que no se dañó en la transferencia con verify /md5 flash:imagen.bin y compara el resultado con el MD5 que publica Cisco.
- Indica la imagen de arranque con boot system flash:imagen.bin.
- Guarda con copy running-config startup-config y reinicia con reload.
Antes de empezar, asegúrate de que el equipo tiene alimentación estable y conserva la imagen anterior por si hay que volver atrás. En equipos recientes con IOS XE el procedimiento de arranque cambia.
Problemas habituales
- Salen puntos (.) y "Timed out": el servidor está parado, la IP es incorrecta, el cortafuegos bloquea la transferencia o los equipos están en redes distintas sin ruta.
- "%Error opening tftp:// … (Permission denied)": el servidor no permite escribir. Activa el permiso de escritura o crea antes un fichero vacío con ese nombre en la carpeta.
- "Insufficient memory" o "Not enough space": no cabe la imagen en la flash. Revisa con show flash: y borra lo que no uses con delete flash:nombre.
- La transferencia es muy lenta o se corta: revisa el cable y que el dúplex de ambos lados coincida.
- Equipos en subredes distintas: comprueba que las rutas y las ACL permiten el tráfico UDP entre ellos.
Seguridad
TFTP no cifra ni pide usuario y contraseña. Úsalo solo en redes de confianza, apaga el servidor cuando termines y no lo expongas a Internet. Ten en cuenta que una copia de la configuración puede incluir contraseñas cifradas, así que no dejes esos ficheros en carpetas compartidas. Si necesitas una alternativa segura, los equipos Cisco admiten SCP: se activa con ip scp server enable y se usa con copy running-config scp:.
Preguntas frecuentes
¿Qué puerto usa TFTP?
El UDP 69 para iniciar la transferencia. Después, los datos pueden ir por otros puertos UDP, por eso hay que permitir el programa en el cortafuegos.
¿Sirve también para switches?
Sí. Los comandos copy son los mismos en routers y switches Cisco.
¿Qué diferencia hay entre TFTP y FTP?
TFTP es mucho más simple: no tiene usuarios ni listado de ficheros y va sobre UDP. FTP usa TCP y autenticación, pero los equipos Cisco suelen usar TFTP porque es más fácil de configurar.
¿Puedo practicar sin un equipo real?
Sí. En Packet Tracer, el equipo "Server" incluye un servicio TFTP que puedes usar para copiar configuraciones.
Más recursos en esta web: Comandos Cisco, Packet Tracer y los buscadores de comandos.
- Detalles
- Categoría: Routers
VRP (Versatile Routing Platform) es el sistema operativo de los switches y routers Huawei. Si vienes de Cisco, la lógica es parecida, pero cambian algunas palabras: show es display, no es undo y la configuración se guarda con save. Esta guía reúne los comandos más usados, con ejemplos que puedes adaptar. La sintaxis puede cambiar un poco según el modelo y la versión.
Vistas de la consola
La consola tiene varias vistas, y el prompt indica en cuál estás. La vista de usuario es <Huawei>: sirve para consultar y guardar. La vista de sistema es [Huawei]: se entra con system-view y es donde se configura. Dentro hay vistas de interfaz, como [Huawei-GigabitEthernet0/0/1], o de VLAN, protocolo y línea. Con quit subes un nivel y con return (o Ctrl+Z) vuelves a la vista de usuario.
Con el tabulador se autocompleta y con ? se ve la ayuda. Se pueden abreviar los comandos mientras no haya ambigüedad: dis cur equivale a display current-configuration.
Abrir el buscador de comandos Huawei VRP
Sistema y mantenimiento
- system-view – Entra en la vista de sistema.
- sysname R1 – Cambia el nombre del equipo.
- screen-length 0 temporary – Muestra las salidas largas sin paginar (vista de usuario).
- display version – Muestra versión de VRP, modelo y tiempo encendido.
- display device – Muestra los módulos y tarjetas instalados.
- display esn – Muestra el número de serie.
- display clock – Muestra la hora del equipo.
- clock datetime 14:30:00 2026-10-14 – Ajusta fecha y hora (vista de usuario).
- display cpu-usage – Muestra el uso de CPU.
- display memory-usage – Muestra el uso de memoria.
- display current-configuration – Muestra la configuración activa.
- display saved-configuration – Muestra la configuración guardada.
- display this – Muestra la configuración de la vista en la que estás.
- save – Guarda la configuración (pide confirmación).
- reboot – Reinicia el equipo.
- reset saved-configuration – Borra la configuración guardada; se aplica tras reiniciar.
- display logbuffer – Muestra el registro de eventos.
- display alarm active – Muestra las alarmas activas.
- display diagnostic-information – Recopila toda la información del equipo para enviarla a soporte.
- dir – Lista los ficheros de la memoria flash.
- display startup – Muestra con qué software y configuración arrancará el equipo.
- display users – Muestra quién está conectado al equipo.
Interfaces y direcciones IP
- display interface brief – Resumen de interfaces con estado y errores.
- display ip interface brief – Resumen de interfaces con su IP.
- interface GigabitEthernet0/0/1 – Entra en la configuración de una interfaz.
- description Enlace a torre – Pone una descripción a la interfaz.
- ip address 192.168.1.1 24 – Asigna IP y máscara (también vale 255.255.255.0).
- undo shutdown – Activa la interfaz (shutdown la desactiva).
- display interface GigabitEthernet0/0/1 – Detalle de una interfaz: estado, errores y contadores.
- display transceiver interface GigabitEthernet0/0/1 verbose – Muestra la potencia óptica Tx/Rx y los datos del módulo SFP, si lo soporta.
- display arp – Muestra la tabla ARP.
- display lldp neighbor brief – Muestra los vecinos conectados por LLDP.
Rutas y OSPF
- ip route-static 0.0.0.0 0.0.0.0 10.0.0.1 – Crea la ruta por defecto.
- ip route-static 192.168.2.0 24 10.0.0.2 – Crea una ruta estática a una red.
- display ip routing-table – Muestra la tabla de rutas.
- ospf 1 router-id 1.1.1.1 – Activa OSPF y fija el ID del router.
- area 0 – Entra en el área 0 de OSPF.
- network 192.168.1.0 0.0.0.255 – Anuncia una red en OSPF (máscara wildcard).
- display ospf peer – Muestra los vecinos OSPF y su estado.
- display ospf routing – Muestra las rutas aprendidas por OSPF.
VLAN y switching
- vlan batch 10 20 – Crea varias VLAN de una vez.
- vlan 10 – Entra en la VLAN 10 (la crea si no existe).
- name VENTAS – Pone nombre a la VLAN.
- port link-type access – Configura el puerto como acceso.
- port default vlan 10 – Asigna el puerto a la VLAN 10.
- port link-type trunk – Configura el puerto como trunk.
- port trunk allow-pass vlan 10 20 – Define las VLAN permitidas en el trunk.
- port trunk pvid vlan 99 – Cambia la VLAN nativa del trunk.
- interface Vlanif10 – Crea la interfaz de capa 3 de la VLAN 10.
- display vlan – Muestra las VLAN y sus puertos.
- display mac-address – Muestra la tabla de direcciones MAC.
- stp mode rstp – Usa RSTP como Spanning Tree.
- stp edged-port enable – Deja el puerto en reenvío inmediato (solo equipos finales).
- display stp brief – Resumen del estado de Spanning Tree.
- interface Eth-Trunk1 – Crea una agregación de enlaces.
- mode lacp-static – Usa LACP en la agregación.
- trunkport GigabitEthernet 0/0/1 to 0/0/2 – Añade puertos a la agregación.
- display eth-trunk 1 – Muestra el estado de la agregación.
Acceso remoto y seguridad
- user-interface vty 0 4 – Entra en la configuración de las líneas remotas.
- authentication-mode aaa – Pide usuario y contraseña al entrar.
- protocol inbound ssh – Permite solo SSH (bloquea Telnet).
- idle-timeout 5 0 – Cierra la sesión tras 5 minutos sin actividad.
- aaa – Entra en la vista de autenticación.
- local-user admin password irreversible-cipher CLAVE – Crea un usuario local con la contraseña cifrada. Cambia CLAVE por una contraseña robusta.
- local-user admin privilege level 15 – Da al usuario el nivel máximo.
- local-user admin service-type ssh – Permite al usuario entrar por SSH.
- rsa local-key-pair create – Genera las claves RSA necesarias para SSH.
- stelnet server enable – Activa el servidor SSH.
- ssh user admin authentication-type password – Define la autenticación del usuario SSH.
- ssh user admin service-type stelnet – Permite al usuario SSH abrir sesiones de consola.
- acl 2000 – Crea una ACL básica (filtra por origen).
- rule 5 permit source 192.168.1.0 0.0.0.255 – Permite el tráfico de una red.
- traffic-filter inbound acl 2000 – Aplica la ACL a una interfaz en sentido entrada.
- display acl all – Muestra todas las ACL y cuántas veces se activó cada regla.
Servicios: DHCP, NAT, NTP y logs
- dhcp enable – Activa el servicio DHCP.
- ip pool LAN – Crea un rango de direcciones para el DHCP.
- network 192.168.1.0 mask 255.255.255.0 – Define la red que reparte el DHCP.
- gateway-list 192.168.1.1 – Define la puerta de enlace que entrega el DHCP.
- dns-list 8.8.8.8 – Define el DNS que entrega el DHCP.
- excluded-ip-address 192.168.1.1 192.168.1.10 – Reserva direcciones que el DHCP no debe repartir.
- dhcp select global – En una interfaz, usa el rango global como servidor.
- display ip pool name LAN used – Muestra las direcciones entregadas.
- nat outbound 2000 – En una interfaz de routers AR, hace NAT a las direcciones permitidas por la ACL 2000.
- ntp-service unicast-server 10.0.0.1 – Sincroniza la hora con un servidor NTP.
- info-center loghost 10.0.0.9 – Envía los logs a un servidor syslog.
Diagnóstico
- ping 8.8.8.8 – Comprueba conectividad con un destino.
- tracert 8.8.8.8 – Muestra los saltos hasta el destino.
Equivalencias entre Cisco y Huawei
- enable y configure terminal → system-view
- hostname → sysname
- no (delante de un comando) → undo
- show running-config → display current-configuration
- copy running-config startup-config → save
- show version → display version
- show ip interface brief → display ip interface brief
- show interfaces status → display interface brief
- no shutdown → undo shutdown
- show ip route → display ip routing-table
- ip route → ip route-static
- traceroute → tracert
- show vlan brief → display vlan
- show mac address-table → display mac-address
- show spanning-tree → display stp brief
- show cdp neighbors → display lldp neighbor brief
- show access-lists → display acl all
- reload → reboot
Preguntas frecuentes
¿Hay que guardar la configuración?
Sí. Los cambios se aplican al instante, pero se pierden al reiniciar si no ejecutas save. Se hace desde la vista de usuario; si estás en la vista de sistema, escribe return antes.
¿Los comandos son iguales en todos los equipos Huawei?
La base es la misma, pero cambian según el modelo y la versión de VRP. Por ejemplo, los switches CloudEngine nombran las interfaces como GE1/0/1 en lugar de GigabitEthernet0/0/1, y NAT o DHCP pueden configurarse de otra forma en los routers NE. Si un comando no existe, prueba con ? para ver qué admite tu equipo.
¿Qué prompt indica que estoy en modo configuración?
Los corchetes. <Huawei> es la vista de usuario y [Huawei] es la vista de sistema.
- Detalles
- Categoría: Routers
RouterOS es el sistema operativo de los equipos MikroTik. Se administra desde WinBox, desde la web o por consola (SSH o puerto serie). Esta guía reúne los comandos de consola más usados, con ejemplos que puedes adaptar. Los comandos son para RouterOS v7; casi todos funcionan igual en v6.
Cómo funciona la consola
La consola se organiza en menús que empiezan por una barra, como /ip o /interface. Cada menú tiene acciones: print (ver), add (crear), set (modificar), remove (borrar) y enable o disable (activar o desactivar). Con el tabulador se autocompleta y con ? se ve la ayuda del menú en el que estás.
Antes de tocar un equipo remoto, pulsa Ctrl+X para entrar en modo seguro. Si pierdes la conexión, RouterOS deshace los cambios.
Abrir el buscador de comandos MikroTik
Sistema y mantenimiento
- /system identity set name=R1 – Cambia el nombre del equipo.
- /system resource print – Muestra versión, CPU, memoria y tiempo encendido.
- /system routerboard print – Muestra modelo, número de serie y versión de firmware.
- /system reboot – Reinicia el equipo.
- /system clock set time-zone-name=Europe/Madrid – Ajusta la zona horaria.
- /system ntp client set enabled=yes servers=pool.ntp.org – Sincroniza la hora con un servidor NTP.
- /system package update check-for-updates – Comprueba si hay una versión nueva.
- /system package update install – Instala la actualización y reinicia (en RouterOS v6, ejecuta antes download).
- /system backup save name=copia – Guarda una copia binaria de seguridad.
- /export compact file=config – Exporta la configuración como texto legible.
- /log print – Muestra el registro de eventos.
Interfaces y direcciones IP
- /interface print – Lista las interfaces y su estado.
- /interface ethernet monitor ether1 once – Muestra velocidad, dúplex y estado del enlace.
- /interface ethernet monitor sfp1 once – En puertos SFP, muestra además la información del módulo óptico si lo soporta.
- /ip address add address=192.168.1.1/24 interface=ether2 – Asigna una IP a una interfaz.
- /ip address print – Lista las direcciones IP.
- /ip dhcp-client add interface=ether1 disabled=no – Obtiene la IP del lado WAN por DHCP.
- /ip neighbor print – Muestra los equipos vecinos detectados.
- /ip arp print – Muestra la tabla ARP.
Rutas y DNS
- /ip route add dst-address=0.0.0.0/0 gateway=10.0.0.1 – Crea la ruta por defecto.
- /ip route add dst-address=192.168.2.0/24 gateway=10.0.0.2 – Crea una ruta estática a una red.
- /ip route print – Muestra la tabla de rutas.
- /ip dns set servers=8.8.8.8,1.1.1.1 allow-remote-requests=yes – Define los DNS y permite que el router resuelva para la red local.
DHCP, NAT y cortafuegos
- /ip pool add name=pool-lan ranges=192.168.1.10-192.168.1.200 – Crea el rango de direcciones a repartir.
- /ip dhcp-server add name=dhcp-lan interface=bridge1 address-pool=pool-lan disabled=no – Crea el servidor DHCP.
- /ip dhcp-server network add address=192.168.1.0/24 gateway=192.168.1.1 dns-server=192.168.1.1 – Define la puerta de enlace y el DNS que entrega el DHCP.
- /ip dhcp-server lease print – Muestra las IP entregadas.
- /ip firewall nat add chain=srcnat out-interface=ether1 action=masquerade – Da salida a Internet a la red local (NAT).
- /ip firewall filter print – Muestra las reglas del cortafuegos.
- /ip firewall connection print – Muestra las conexiones activas.
Bridge y VLAN
- /interface bridge add name=bridge1 – Crea un bridge (equivale a un switch virtual).
- /interface bridge port add bridge=bridge1 interface=ether2 – Añade un puerto al bridge.
- /interface vlan add name=vlan10 vlan-id=10 interface=bridge1 – Crea una interfaz VLAN con el ID 10.
Usuarios y seguridad
- /user add name=tecnico password=CLAVE group=full – Crea un usuario. Cambia CLAVE por una contraseña robusta.
- /user print – Lista los usuarios.
- /ip service disable telnet,ftp,www – Desactiva los servicios sin cifrar.
- /ip service set ssh address=192.168.1.0/24 – Limita el acceso SSH a la red local.
Diagnóstico
- /ping 8.8.8.8 count=4 – Comprueba conectividad.
- /tool traceroute 8.8.8.8 – Muestra los saltos hasta el destino.
- /tool torch interface=ether1 – Muestra en tiempo real qué tráfico pasa por una interfaz.
- /interface monitor-traffic ether1 – Muestra la velocidad de tráfico en vivo.
Preguntas frecuentes
¿Cuál es el usuario y la contraseña por defecto de MikroTik?
El usuario es admin. En los equipos antiguos no tenía contraseña. Los modelos recientes traen una contraseña impresa en la etiqueta del equipo. Cámbiala en cuanto accedas.
¿Qué diferencia hay entre backup y export?
La copia con /system backup save es binaria: sirve para restaurar en el mismo equipo, pero no es legible y puede dar problemas en otro modelo. La exportación con /export es un texto legible que puedes revisar, comparar o pegar en otro equipo.
¿Cómo restauro un MikroTik a valores de fábrica?
Con /system reset-configuration no-defaults=yes skip-backup=yes. Borra toda la configuración, incluidos los usuarios, así que haz antes una copia.
¿Qué es el modo seguro?
Es una función de la consola que deshace los cambios si pierdes la conexión con el equipo. Se activa con Ctrl+X y se confirma saliendo de nuevo con Ctrl+X.
¿Dónde descargo WinBox?
Desde la sección Redes de esta web o desde la página oficial de MikroTik.
- Detalles
- Categoría: Routers
Consulta rápida de comandos de Cisco IOS para routers y switches. Escribe lo que quieres hacer, por ejemplo reiniciar o contraseña, y verás el comando. O escribe un comando, como show ip route, y verás para qué sirve.
Incluye más de 120 comandos agrupados en acceso y modos, configuración básica, interfaces, verificación, enrutamiento, ACL, switching y VLAN, seguridad, servicios (DHCP, NAT, NTP) y mantenimiento. Cada comando se puede copiar con un clic.
Abrir el buscador de comandos Cisco
Preguntas frecuentes sobre comandos Cisco
¿Qué diferencia hay entre enable secret y enable password?
Los dos protegen el acceso al modo privilegiado. enable password guarda la clave en texto plano, o con un cifrado reversible si activas service password-encryption. enable secret la guarda con un hash, por lo que es mucho más seguro. Si configuras los dos, el router usa solo el secret. Usa siempre enable secret.
¿Qué diferencia hay entre running-config y startup-config?
La running-config es la configuración activa y vive en la RAM: se pierde al reiniciar. La startup-config está guardada en la NVRAM y es la que se carga al arrancar. Los cambios solo son permanentes cuando los copias de una a otra.
¿Cómo guardo la configuración de un router o switch Cisco?
Desde el modo privilegiado (Router#) escribe copy running-config startup-config. El comando antiguo write memory hace lo mismo. Para comprobar que se guardó, usa show startup-config.
¿Cuáles son los modos de la línea de comandos de Cisco?
Router>es el modo EXEC de usuario: pocos comandos, solo consulta.Router#es el modo EXEC privilegiado: acceso completo ashow, copias y reinicio. Se entra conenable.Router(config)#es la configuración global. Se entra conconfigure terminal.Router(config-if)#,(config-line)#y(config-router)#son submodos para configurar una interfaz, una línea o un protocolo.
¿Cómo activo SSH en un router o switch Cisco?
Necesitas un nombre de equipo, un dominio y claves RSA. Un ejemplo mínimo:
hostname R1
ip domain-name empresa.local
crypto key generate rsa modulus 2048
username admin secret CLAVE
ip ssh version 2
line vty 0 4
 transport input ssh
 login local
Sustituye CLAVE por una contraseña robusta. Con transport input ssh se bloquea Telnet.
¿Cuándo uso show ip interface brief y cuándo show interfaces?
show ip interface brief da un resumen de todas las interfaces: IP y estado, en una pantalla. show interfaces da el detalle de cada una: errores, colisiones, velocidad, dúplex y contadores de tráfico. Empieza por la primera y pasa a la segunda cuando sospeches de un problema físico.
¿Qué diferencia hay entre ping y traceroute?
ping comprueba si un destino responde y cuánto tarda. traceroute muestra cada salto por el que pasa el tráfico, lo que ayuda a ver dónde se corta el camino.
¿Qué es la máscara wildcard en OSPF y en las ACL?
Es la máscara invertida: un 0 significa "este bit debe coincidir" y un 1 significa "da igual". Por ejemplo, 0.0.0.255 abarca toda una red /24. Se calcula restando la máscara normal de 255.255.255.255.