- Detalles
- Categoría: Redes y Routing
El enrutamiento (routing) es el proceso mediante el cual un router decide por qué interfaz y hacia qué siguiente salto debe reenviar cada paquete IP para que llegue a su destino. Sin enrutamiento no existiría Internet, ni las redes corporativas con varias sedes, ni el transporte de datos de una red móvil. En esta guía repasamos desde los conceptos básicos hasta los protocolos OSPF y BGP, con ejemplos de comandos en Cisco, MikroTik y Huawei.
Simulador de enrutamiento
Longest Prefix Match · Multi-salto · CIDR
Escenarios · Fallo de enlace · Traceroute
 Abrir simulador
Se abre en una ventana nueva
Índice
- ¿Qué es el enrutamiento?
- La tabla de enrutamiento
- Cómo decide el router: prefijo más largo, distancia administrativa y métrica
- Enrutamiento estático
- Enrutamiento dinámico y tipos de protocolos
- RIP
- OSPF
- EIGRP e IS-IS
- BGP
- Enrutamiento entre VLAN
- Redistribución, sumarización y rutas flotantes
- Tabla de comandos por fabricante
- Diagnóstico de problemas de enrutamiento
- Buenas prácticas
- Preguntas frecuentes
¿Qué es el enrutamiento?
Un router es un dispositivo de capa 3 (red) del modelo OSI que conecta redes distintas. Cuando recibe un paquete, mira la dirección IP de destino, la compara con su tabla de rutas y lo reenvía hacia el siguiente salto (next hop) o directamente a la red de destino si está conectada.
Conviene distinguir dos funciones que a menudo se confunden:
- Plano de control (control plane): es donde se construye la tabla de rutas, ya sea manualmente (rutas estáticas) o mediante protocolos de enrutamiento (OSPF, BGP, etc.).
- Plano de datos (data plane): es el reenvío real de los paquetes consultando la tabla (en Cisco, CEF; en otros equipos, la FIB), normalmente por hardware y a alta velocidad.
Un switch de capa 2 reenvía tramas según la dirección MAC dentro de una misma red; un router reenvía paquetes según la dirección IP entre redes distintas. Los switches de capa 3 hacen ambas cosas.
La tabla de enrutamiento
La tabla de enrutamiento (RIB) es la base de datos donde el router guarda las redes que conoce y cómo llegar a ellas. Cada entrada contiene normalmente:
- Red de destino y máscara (prefijo): por ejemplo 192.168.20.0/24.
- Next hop: la IP del siguiente router por el que se alcanza ese destino.
- Interfaz de salida.
- Origen de la ruta: conectada, estática, OSPF, BGP, etc.
- Distancia administrativa y métrica.
Los códigos de origen más habituales en Cisco IOS son:
| Código | Significado |
|---|---|
| C | Red directamente conectada |
| L | Dirección local de la interfaz (ruta /32) |
| S | Ruta estática |
| S* | Ruta estática candidata a ruta por defecto |
| R | RIP |
| O | OSPF (intra-área) |
| O IA | OSPF entre áreas |
| O E1 / O E2 | OSPF externa (redistribuida) |
| D | EIGRP |
| B | BGP |
Cómo decide el router: prefijo más largo, distancia administrativa y métrica
Cuando hay varias rutas posibles, el router aplica tres criterios en este orden:
- Prefijo más largo (longest prefix match): gana siempre la ruta más específica. Si el destino es 10.1.1.5 y existen 10.1.0.0/16 y 10.1.1.0/24, se usa la /24.
- Distancia administrativa (AD): si el mismo prefijo lo aprenden varios orígenes (por ejemplo, OSPF y una ruta estática), gana el de menor AD. Indica la “fiabilidad” del origen.
- Métrica: si el mismo prefijo lo aprende el mismo protocolo por varios caminos, gana el de menor métrica. Si hay empate, se puede hacer balanceo de carga (ECMP).
Distancia administrativa por defecto (Cisco)
| Origen de la ruta | AD |
|---|---|
| Interfaz conectada | 0 |
| Ruta estática | 1 |
| EIGRP (resumen) | 5 |
| eBGP | 20 |
| EIGRP interno | 90 |
| OSPF | 110 |
| IS-IS | 115 |
| RIP | 120 |
| EIGRP externo | 170 |
| iBGP | 200 |
| Ruta desconocida / inalcanzable | 255 |
Nota: los valores de AD dependen del fabricante. Por ejemplo, Huawei VRP usa por defecto OSPF = 10, IS-IS = 15, estática = 60 y RIP = 100. Comprueba siempre la documentación de tu equipo.
Métricas de cada protocolo
| Protocolo | Métrica |
|---|---|
| RIP | Número de saltos (máximo 15; 16 = inalcanzable) |
| OSPF | Coste, basado en el ancho de banda de la interfaz |
| EIGRP | Métrica compuesta (ancho de banda y retardo por defecto) |
| IS-IS | Coste por interfaz (por defecto 10) |
| BGP | No usa métrica simple: selecciona por atributos (weight, local preference, AS-path, MED…) |
Enrutamiento estático
En el enrutamiento estático el administrador configura las rutas manualmente. No consume CPU ni ancho de banda en intercambiar información, es predecible y muy seguro, pero no se adapta solo a los fallos y es difícil de mantener en redes grandes.
Cuándo usarlo: redes pequeñas, sedes remotas con un único enlace de salida (stub networks), rutas por defecto hacia el operador y rutas de respaldo.
Ruta por defecto
La ruta por defecto (0.0.0.0/0) es la que se usa cuando no existe ninguna otra más específica. Es la “puerta de enlace de último recurso” del router, y la que normalmente apunta hacia Internet o hacia el núcleo de la red.
Ruta flotante (floating static route)
Es una ruta estática con una distancia administrativa mayor que la del protocolo dinámico, de forma que solo entra en la tabla cuando la ruta principal desaparece. Sirve como enlace de respaldo automático.
Ejemplo en Cisco IOS
! Ruta estática a una red remota
ip route 192.168.20.0 255.255.255.0 10.0.0.2

! Ruta por defecto
ip route 0.0.0.0 0.0.0.0 10.0.0.1

! Ruta flotante de respaldo (AD 200)
ip route 192.168.20.0 255.255.255.0 10.0.1.2 200
Enrutamiento dinámico y tipos de protocolos
Los protocolos de enrutamiento dinámico permiten que los routers intercambien información entre sí, descubran automáticamente la topología y recalculen caminos cuando algo falla. Se clasifican de varias formas.
Según su ámbito: IGP y EGP
- IGP (Interior Gateway Protocol): funcionan dentro de un mismo sistema autónomo (AS), es decir, dentro de la red de una organización u operador. Ejemplos: RIP, OSPF, EIGRP, IS-IS.
- EGP (Exterior Gateway Protocol): intercambian rutas entre sistemas autónomos distintos. Hoy el único en uso es BGP.
Según su algoritmo
| Tipo | Cómo funciona | Ejemplos |
|---|---|---|
| Vector de distancia | Cada router anuncia a sus vecinos sus rutas y distancias. Convergencia más lenta; riesgo de bucles. | RIP, EIGRP (híbrido) |
| Estado de enlace | Cada router conoce la topología completa y calcula el camino más corto con el algoritmo de Dijkstra (SPF). | OSPF, IS-IS |
| Vector de camino | Se anuncia la lista de sistemas autónomos atravesados (AS-path), lo que evita bucles y permite aplicar políticas. | BGP |
Conceptos clave
- Convergencia: tiempo que tardan todos los routers en tener una visión coherente de la red tras un cambio. Cuanto menor, mejor.
- Adyacencia / vecino: relación establecida entre dos routers para intercambiar rutas.
- Interfaz pasiva: interfaz que anuncia su red pero no envía ni recibe mensajes del protocolo (útil en los puertos hacia usuarios).
- Autenticación: protege las adyacencias frente a routers no autorizados.
RIP
RIP (Routing Information Protocol) es el protocolo de vector de distancia más sencillo. Usa el número de saltos como métrica, con un máximo de 15. Envía su tabla completa periódicamente (cada 30 segundos). RIPv2 añade máscaras de subred (VLSM/CIDR), multicast (224.0.0.9) y autenticación; RIPng es la versión para IPv6.
Ventajas: sencillo de configurar. Inconvenientes: convergencia lenta, límite de 15 saltos y poco eficiente. Hoy se usa solo en laboratorios o redes muy pequeñas.
router rip
 version 2
 no auto-summary
 network 10.0.0.0
 network 192.168.10.0
 passive-interface GigabitEthernet0/1
OSPF
OSPF (Open Shortest Path First) es el IGP de estado de enlace más extendido en redes empresariales y de operador. Es un estándar abierto (OSPFv2 para IPv4 y OSPFv3 para IPv6), usa el coste como métrica y converge rápidamente.
Cómo funciona
- Descubrimiento de vecinos: los routers envían paquetes Hello (multicast 224.0.0.5) y forman adyacencias si coinciden parámetros como área, temporizadores, máscara y autenticación.
- Intercambio de LSA: cada router anuncia el estado de sus enlaces mediante LSA (Link State Advertisements), que se almacenan en la base de datos de estado de enlace (LSDB).
- Cálculo SPF: con la LSDB, cada router ejecuta el algoritmo de Dijkstra y construye el árbol de caminos más cortos hacia cada red.
Estados de la adyacencia
Down → Init → 2-Way → ExStart → Exchange → Loading → Full. Si dos routers se quedan en 2-Way es normal entre routers que no son DR/BDR en redes multiacceso; si se quedan atascados en ExStart/Exchange suele haber un problema de MTU.
Áreas OSPF
Para escalar, OSPF divide la red en áreas. El área 0 (backbone) es obligatoria y todas las demás deben conectarse a ella. Los routers que conectan varias áreas son los ABR; los que conectan con otros dominios de enrutamiento y redistribuyen rutas son los ASBR. Existen tipos especiales de área (stub, totally stubby, NSSA) que reducen el tamaño de la base de datos.
DR y BDR
En redes multiacceso (como Ethernet) se elige un Designated Router (DR) y un Backup DR (BDR) para evitar que todos los routers se adyacencien entre sí. Se elige por mayor prioridad y, en caso de empate, por mayor router ID. La elección no es preemptiva.
Coste OSPF
Por defecto el coste se calcula como ancho de banda de referencia / ancho de banda de la interfaz. El ancho de banda de referencia por defecto en Cisco es 100 Mbps, de modo que Fast Ethernet, Gigabit y 10 Gigabit tendrían todos coste 1. En redes modernas conviene aumentar la referencia (por ejemplo, auto-cost reference-bandwidth 100000) en todos los routers por igual.
Tipos de LSA más comunes
| Tipo | Nombre | Función |
|---|---|---|
| 1 | Router LSA | Describe los enlaces de un router dentro del área |
| 2 | Network LSA | Generado por el DR; lista los routers de un segmento multiacceso |
| 3 | Summary LSA | Rutas de otras áreas, generado por el ABR |
| 4 | ASBR Summary LSA | Indica cómo llegar al ASBR |
| 5 | External LSA | Rutas externas redistribuidas, generado por el ASBR |
| 7 | NSSA External LSA | Rutas externas dentro de un área NSSA |
Ejemplo básico en Cisco IOS
router ospf 1
 router-id 1.1.1.1
 auto-cost reference-bandwidth 100000
 network 10.0.0.0 0.0.0.255 area 0
 network 192.168.10.0 0.0.0.255 area 0
 passive-interface GigabitEthernet0/1
 default-information originate
Alternativa por interfaz:
interface GigabitEthernet0/0
 ip ospf 1 area 0
EIGRP e IS-IS
EIGRP
EIGRP (Enhanced Interior Gateway Routing Protocol) es un protocolo avanzado de vector de distancia (a menudo descrito como híbrido) creado por Cisco y posteriormente publicado como estándar informativo. Usa el algoritmo DUAL, que permite convergencia muy rápida mediante rutas de respaldo precalculadas (feasible successors). Soporta balanceo de carga entre rutas de distinto coste (variance).
router eigrp 100
 network 10.0.0.0 0.0.0.255
 no auto-summary
 passive-interface default
 no passive-interface GigabitEthernet0/0
IS-IS
IS-IS (Intermediate System to Intermediate System) es un protocolo de estado de enlace similar a OSPF, pero funciona directamente sobre la capa 2 (no usa IP). Es muy habitual en redes de operadores y proveedores de servicios por su estabilidad y escalabilidad, y es la base de muchos diseños de núcleo junto con MPLS.
BGP
BGP (Border Gateway Protocol) es el protocolo que conecta los sistemas autónomos de Internet. Se ejecuta sobre TCP (puerto 179) y, a diferencia de los IGP, está pensado para aplicar políticas y escalar a cientos de miles de prefijos, no para converger lo más rápido posible.
Conceptos básicos
- Sistema autónomo (AS): conjunto de redes bajo una misma administración, identificado por un número (ASN).
- eBGP: sesión entre routers de AS distintos (AD 20).
- iBGP: sesión entre routers del mismo AS (AD 200). Exige malla completa, route reflectors o confederaciones.
- Vecinos (peers): se configuran manualmente; BGP no los descubre solo.
Atributos principales de selección de ruta
BGP elige el mejor camino evaluando atributos en este orden aproximado (en Cisco):
- Weight (propio de Cisco, local al router): mayor es mejor.
- Local Preference: mayor es mejor; se propaga dentro del AS.
- Rutas originadas localmente.
- AS-path más corto.
- Origin (IGP < EGP < incompleto).
- MED: menor es mejor (influye en cómo otros AS entran al nuestro).
- eBGP preferido sobre iBGP.
- Menor métrica IGP hasta el next hop y, finalmente, criterios de desempate como el router ID.
Ejemplo básico eBGP en Cisco IOS
router bgp 65001
 bgp router-id 1.1.1.1
 neighbor 203.0.113.2 remote-as 65002
 network 198.51.100.0 mask 255.255.255.0
Nota: los números 64512–65534 son ASN privados, adecuados para laboratorio y diseños internos. Para anunciar prefijos propios a Internet se necesita un ASN público y bloques de direcciones asignados.
Enrutamiento entre VLAN
Las VLAN separan el tráfico en capa 2, por lo que para que dos VLAN se comuniquen hace falta un dispositivo de capa 3. Hay tres formas habituales:
- Router-on-a-stick: un único enlace troncal (802.1Q) entre el switch y el router, con una subinterfaz por VLAN.
- SVI en un switch de capa 3: interfaces virtuales (
interface vlan X), la opción más habitual y rápida en redes actuales. - Un puerto de router por VLAN: poco escalable, solo de interés histórico.
Router-on-a-stick (Cisco IOS)
interface GigabitEthernet0/0
 no shutdown
!
interface GigabitEthernet0/0.10
 encapsulation dot1Q 10
 ip address 192.168.10.1 255.255.255.0
!
interface GigabitEthernet0/0.20
 encapsulation dot1Q 20
 ip address 192.168.20.1 255.255.255.0
SVI en un switch de capa 3 (Cisco IOS)
ip routing
!
interface Vlan10
 ip address 192.168.10.1 255.255.255.0
 no shutdown
!
interface Vlan20
 ip address 192.168.20.1 255.255.255.0
 no shutdown
Redistribución, sumarización y rutas flotantes
Redistribución de rutas
Permite inyectar rutas aprendidas por un protocolo (o estáticas) dentro de otro. Debe hacerse con cuidado, filtrando mediante route-maps o prefix-lists, para evitar bucles y realimentación de rutas (route feedback) cuando la redistribución es en ambos sentidos.
router ospf 1
 redistribute static subnets
 redistribute eigrp 100 subnets
Sumarización de rutas
Consiste en agrupar varias redes contiguas en un único prefijo más corto (por ejemplo, 192.168.0.0/24 a 192.168.3.0/24 en 192.168.0.0/22). Reduce el tamaño de las tablas, acelera la convergencia y limita la propagación de inestabilidades. Es fundamental en diseños jerárquicos y se apoya en un buen plan de direccionamiento y en el cálculo VLSM.
Balanceo de carga (ECMP)
Si existen varias rutas con idéntica métrica hacia un mismo destino, el router puede repartir el tráfico entre ellas (Equal Cost Multi-Path). Por defecto, OSPF y EIGRP admiten varias rutas de igual coste en la tabla.
Tabla de comandos por fabricante
| Función | Cisco IOS | MikroTik RouterOS | Huawei VRP |
|---|---|---|---|
| Ver tabla de rutas | show ip route |
/ip route print |
display ip routing-table |
| Ruta estática | ip route 192.168.20.0 255.255.255.0 10.0.0.2 |
/ip route add dst-address=192.168.20.0/24 gateway=10.0.0.2 |
ip route-static 192.168.20.0 24 10.0.0.2 |
| Ruta por defecto | ip route 0.0.0.0 0.0.0.0 10.0.0.1 |
/ip route add gateway=10.0.0.1 |
ip route-static 0.0.0.0 0 10.0.0.1 |
| Activar OSPF | router ospf 1 |
/routing ospf instance add name=ospf1 router-id=1.1.1.1 |
ospf 1 router-id 1.1.1.1 |
| Anunciar red en OSPF | network 10.0.0.0 0.0.0.255 area 0 |
Depende de la versión de RouterOS (v7: /routing ospf interface-template) |
area 0 y luego network 10.0.0.0 0.0.0.255 |
| Ver vecinos OSPF | show ip ospf neighbor |
/routing ospf neighbor print |
display ospf peer |
| Ver rutas OSPF | show ip route ospf |
/ip route print where ospf |
display ospf routing |
| Ver protocolos activos | show ip protocols |
/routing ... print |
display current-configuration |
| Resumen de BGP | show ip bgp summary |
/routing bgp session print (v7) |
display bgp peer |
| Comprobar camino | traceroute 8.8.8.8 |
/tool traceroute 8.8.8.8 |
tracert 8.8.8.8 |
Importante: la sintaxis de MikroTik cambió de forma notable entre RouterOS v6 y v7, sobre todo en OSPF y BGP. Verifica siempre la versión de tu equipo antes de aplicar comandos.
Diagnóstico de problemas de enrutamiento
Una metodología ordenada ahorra mucho tiempo. Sigue estos pasos:
- Comprueba la conectividad local: estado de las interfaces, direcciones IP y máscaras (
show ip interface brief). - Verifica la tabla de rutas: ¿existe la ruta hacia el destino? ¿Es la que esperas? (
show ip route 192.168.20.5). - Revisa las adyacencias: si usas OSPF,
show ip ospf neighbor; en BGP,show ip bgp summary. - Prueba con ping y traceroute desde origen, desde destino y en los saltos intermedios. Recuerda que la ruta de vuelta también debe existir (enrutamiento asimétrico).
- Revisa filtros y ACL que puedan bloquear tráfico o mensajes del protocolo.
Problemas típicos
| Síntoma | Causa probable |
|---|---|
| Vecino OSPF no sube a Full | Máscara, área, temporizadores Hello/Dead o autenticación distintos; MTU incompatible; ACL bloqueando OSPF |
| Ping de ida pero no de vuelta | Falta la ruta de retorno en el router remoto o en el firewall |
| Una ruta no aparece en la tabla | Next hop inalcanzable, ruta con AD peor que otra existente, red no anunciada o interfaz pasiva |
| Bucle de enrutamiento (TTL expirado) | Rutas estáticas contradictorias o redistribución mal filtrada |
| Sesión BGP en Idle / Active | No hay conectividad TCP/179, ASN remoto incorrecto, ACL o falta de ruta hacia el vecino |
| Tráfico va por el camino equivocado | Métricas o costes no ajustados; ancho de banda de referencia OSPF por defecto |
Buenas prácticas
- Diseña un plan de direccionamiento jerárquico que permita sumarizar.
- Configura un router ID fijo (idealmente una interfaz loopback) en OSPF y BGP.
- Usa interfaces pasivas en los puertos que dan a usuarios.
- Activa autenticación en las adyacencias de los protocolos de enrutamiento.
- Filtra siempre lo que recibes y anuncias en BGP (prefix-lists, route-maps, límites de prefijos).
- Ajusta el ancho de banda de referencia de OSPF a tus velocidades reales.
- Diseña rutas de respaldo (rutas flotantes o protocolos dinámicos) para enlaces críticos.
- Documenta la topología y guarda copias de configuración antes de cada cambio.
- Usa BFD (Bidirectional Forwarding Detection) para detectar fallos de enlace en milisegundos cuando la convergencia sea crítica.
- Controla el número de rutas y vigila el consumo de CPU y memoria en equipos pequeños.
Enrutamiento en redes de operador y redes móviles
En las redes de transporte y de acceso móvil (backhaul de estaciones base, agregación y núcleo) el enrutamiento se apoya en IGP como OSPF o IS-IS para la conectividad interna, en MPLS para el transporte y la creación de servicios (VPN de capa 2 y capa 3) y en BGP para intercambiar rutas con otros operadores y entre dominios. Los routers de acceso suelen usar rutas estáticas o por defecto hacia la agregación, mientras que el núcleo usa protocolos dinámicos con BFD para garantizar tiempos de recuperación muy bajos.
Preguntas frecuentes
¿Cuál es la diferencia entre enrutamiento estático y dinámico?
En el estático las rutas se escriben a mano y no cambian solas; en el dinámico los routers las aprenden e intercambian mediante un protocolo y se adaptan automáticamente a los cambios y fallos de la red.
¿Qué protocolo de enrutamiento es mejor: OSPF o EIGRP?
OSPF es un estándar abierto y funciona en equipos de cualquier fabricante; EIGRP es muy sencillo y rápido pero históricamente ligado a Cisco. En entornos multifabricante, OSPF (o IS-IS) es la opción habitual.
¿Qué es la distancia administrativa?
Es un valor que indica la fiabilidad de cada origen de rutas. Si el router recibe la misma red de dos orígenes distintos, instala la de menor distancia administrativa.
¿Qué es el next hop?
Es la dirección IP del siguiente router al que hay que enviar el paquete para que continúe hacia su destino.
¿Cuándo se usa BGP en una empresa?
Cuando se tiene más de un proveedor de Internet (multihoming), se desea controlar qué camino de entrada y salida se usa, o se interconecta con operadores y otros sistemas autónomos.
¿Qué es una ruta por defecto?
Es la ruta 0.0.0.0/0, que se aplica a todo el tráfico para el que no hay una ruta más específica. Suele apuntar hacia Internet o hacia la red de agregación.
Conclusión
Entender el enrutamiento es la base de cualquier trabajo con redes de datos: desde una pequeña oficina con rutas estáticas hasta el núcleo de un operador con OSPF, IS-IS, MPLS y BGP. Domina los tres criterios de decisión (prefijo más largo, distancia administrativa y métrica), practica los comandos de diagnóstico y diseña siempre con jerarquía, sumarización y respaldo.
- Detalles
- Categoría: Redes y Routing
Una VLAN (Virtual LAN) divide un mismo switch físico en varias redes lógicas independientes. Con ella puedes separar departamentos, invitados, cámaras o telefonía sin tirar más cable ni comprar un switch por cada red. Es una de las herramientas más usadas en cualquier red LAN profesional.
Qué es una VLAN y para qué sirve
Una VLAN es un dominio de broadcast propio: los equipos de una VLAN no ven el tráfico de las otras, aunque estén conectados al mismo switch. Normalmente cada VLAN usa una subred IP distinta.
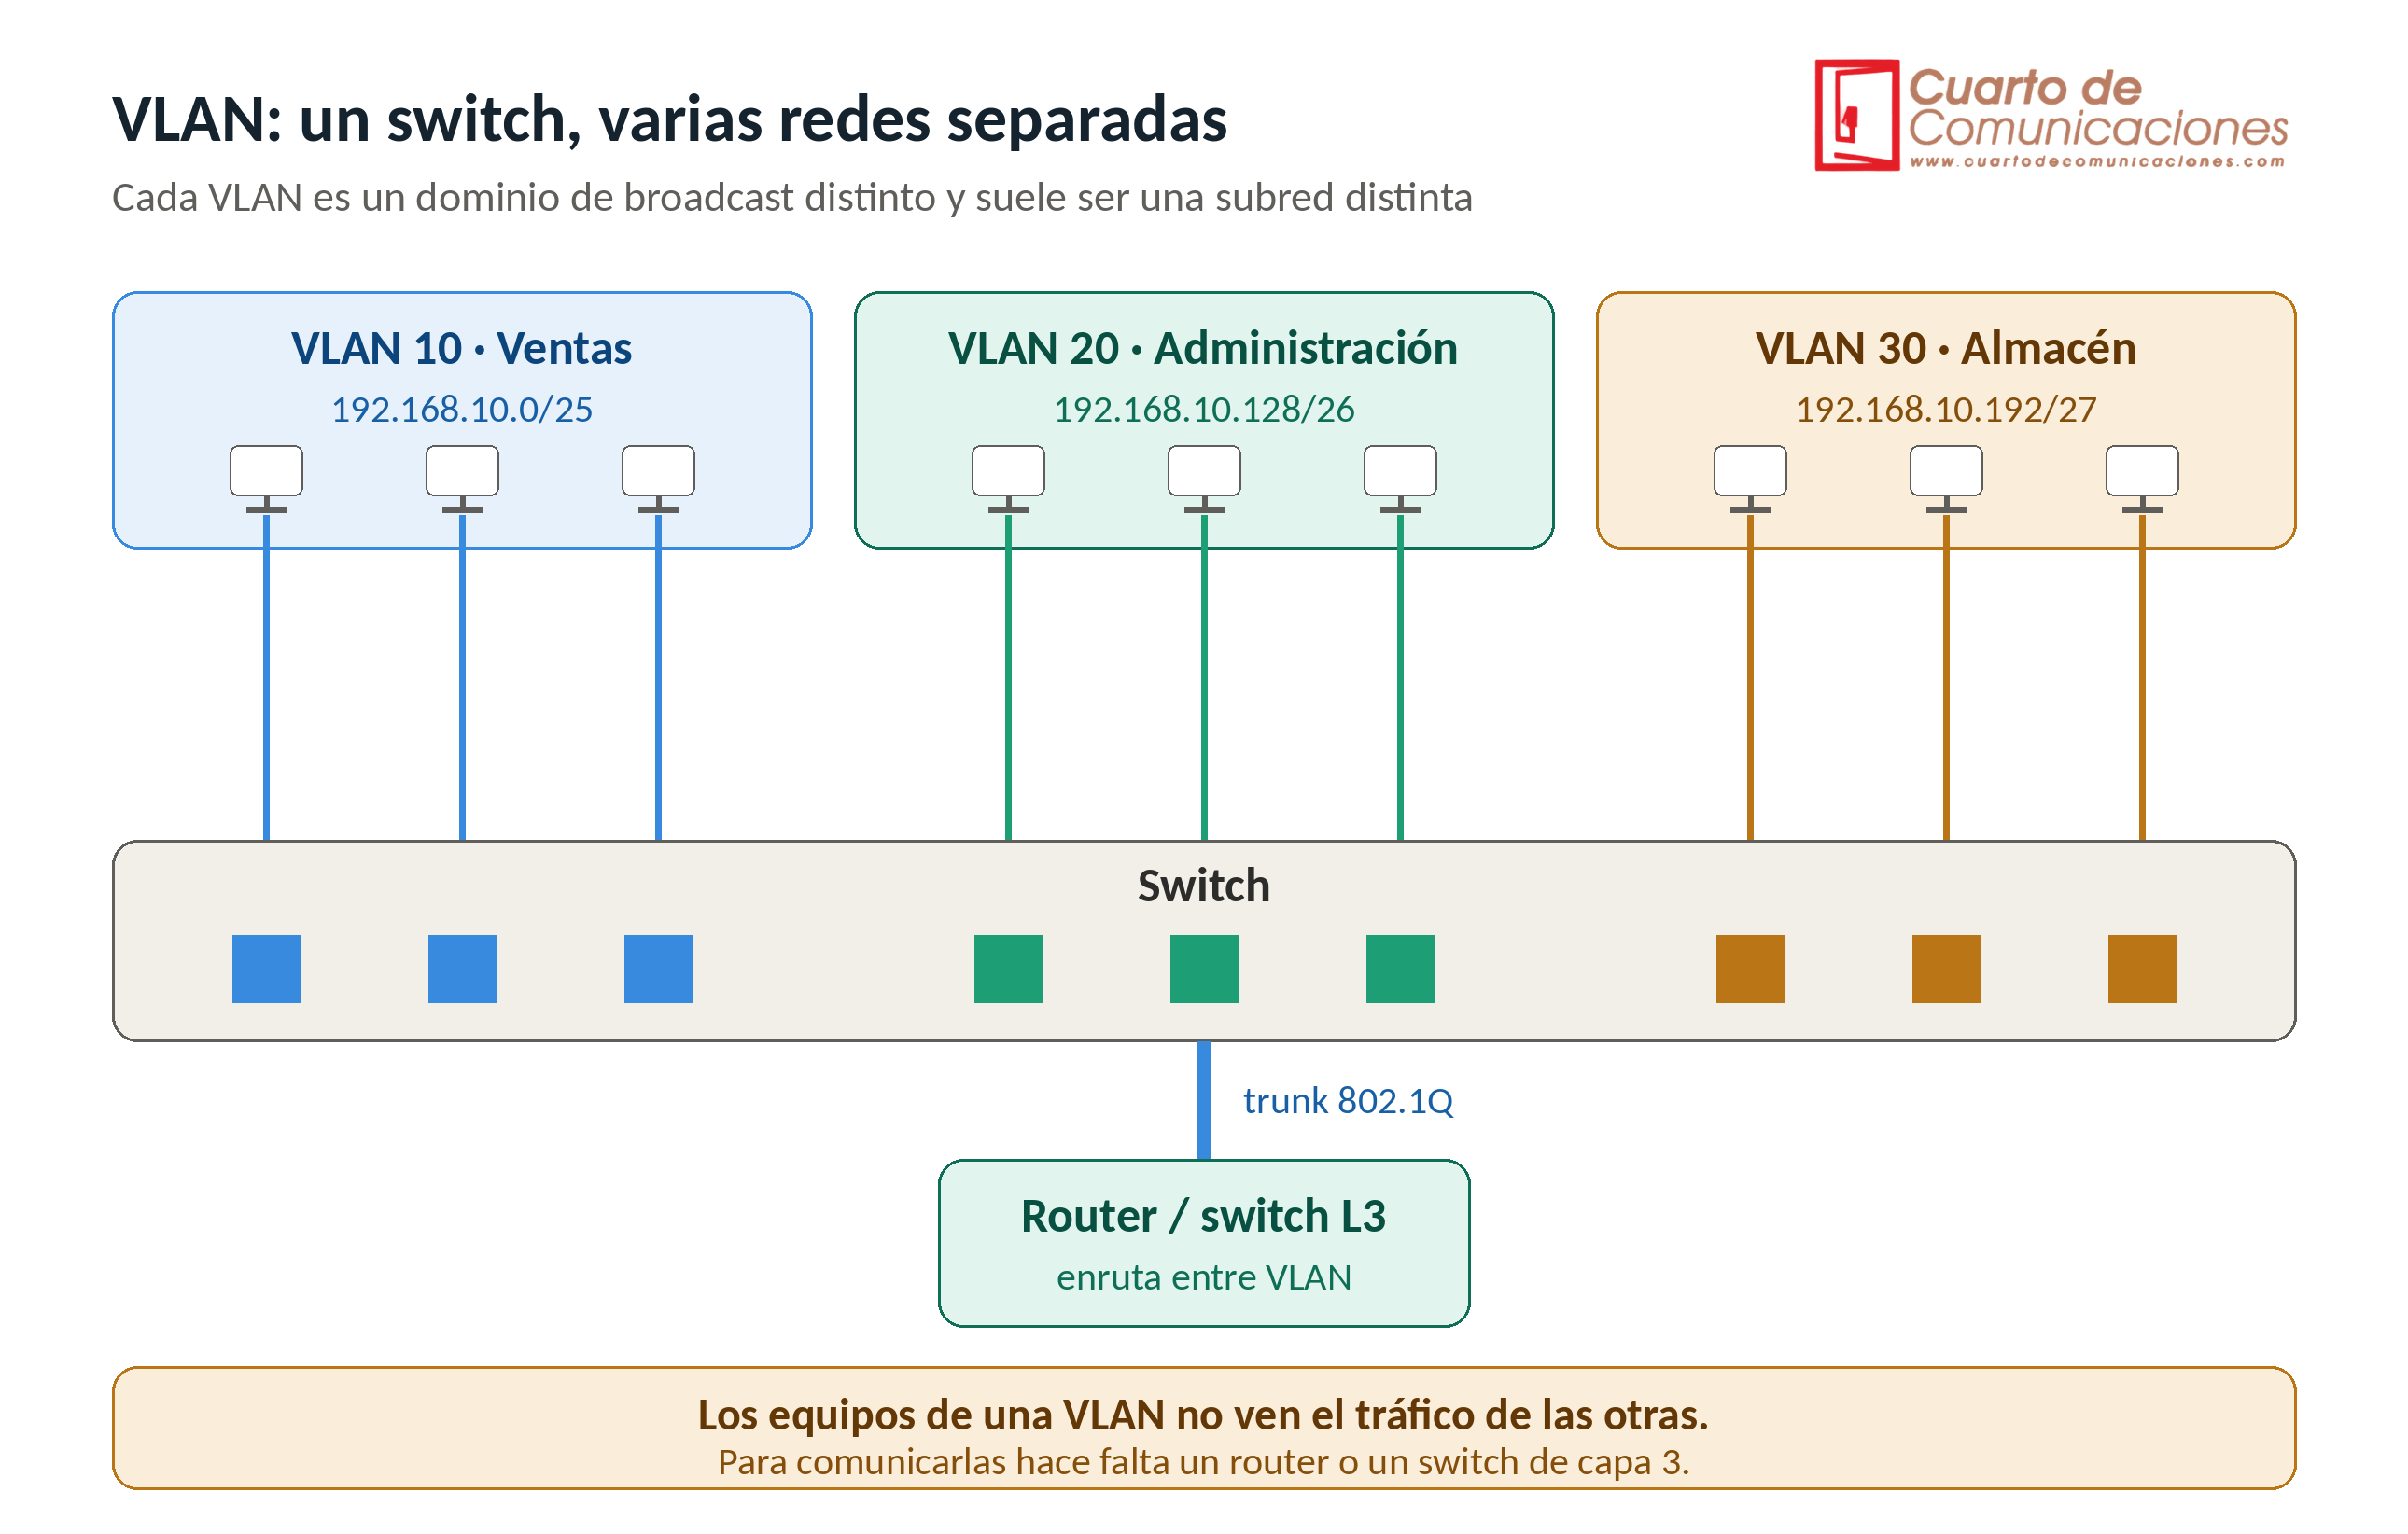
"Un switch dividido en tres VLAN (Ventas, Administración y Almacén), cada una con su subred, y un router o switch de capa 3 que las comunica".
Ventajas:
- Seguridad: el tráfico de cada grupo queda aislado del resto.
- Rendimiento: los broadcast se quedan dentro de su VLAN, así que la red es más tranquila.
- Flexibilidad: un equipo cambia de VLAN con una orden de configuración, sin mover cables.
- Organización: la red refleja la estructura de la empresa.
Para que dos VLAN se comuniquen hace falta un router o un switch de capa 3, que enruta entre ellas. Lo veremos en el artículo de enrutamiento entre VLAN.
Puertos de acceso y puertos trunk
- Puerto de acceso: pertenece a una sola VLAN. Las tramas viajan sin etiqueta y el equipo conectado no sabe que existen las VLAN. Se usa para PC, impresoras y cámaras.
- Puerto trunk: transporta varias VLAN a la vez, marcando cada trama con una etiqueta. Se usa entre switches y entre un switch y un router o un punto de acceso.
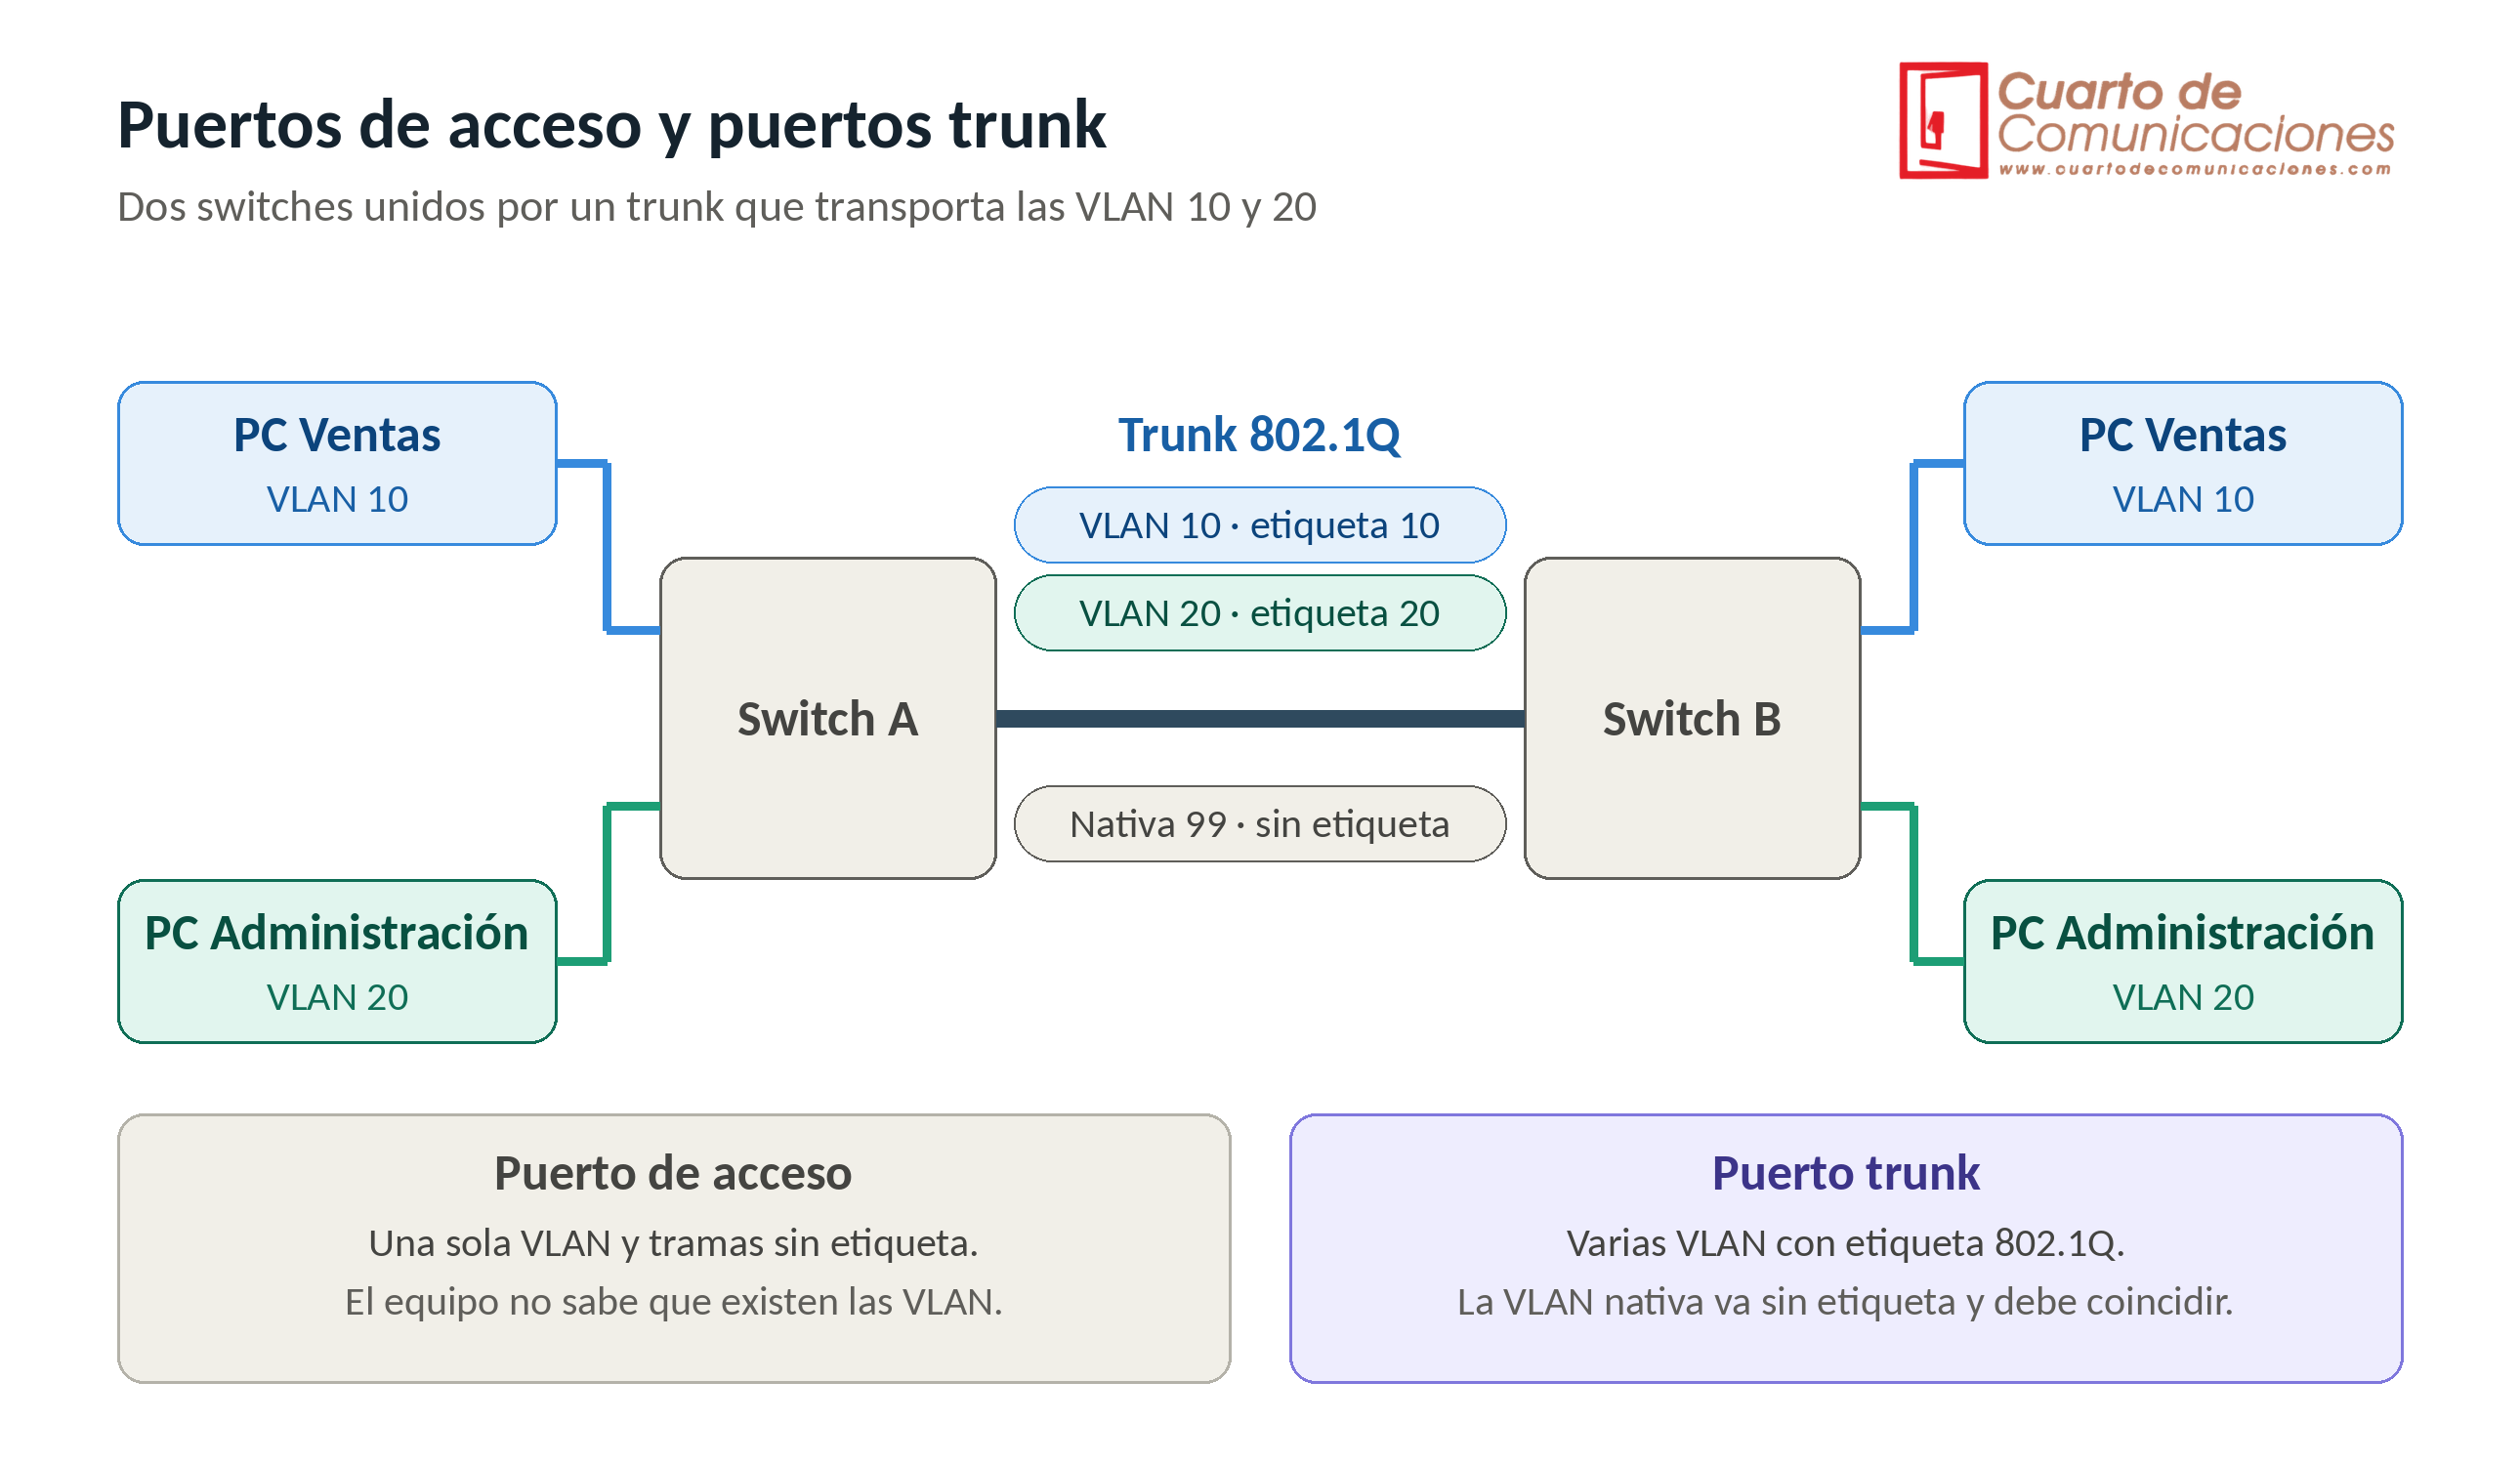
"Dos switches unidos por un trunk 802.1Q que transporta las VLAN 10 y 20, con puertos de acceso hacia los equipos y la VLAN nativa sin etiqueta".
La etiqueta 802.1Q
El estándar IEEE 802.1Q añade a la trama Ethernet una etiqueta de 4 bytes entre la MAC de origen y el campo de tipo:
- TPID (16 bits): vale 0x8100 e indica que la trama lleva etiqueta.
- PCP (3 bits): prioridad de 0 a 7, para calidad de servicio.
- DEI (1 bit): indica si la trama se puede descartar en caso de congestión.
- VID (12 bits): el número de VLAN. Se pueden usar del 1 al 4094.
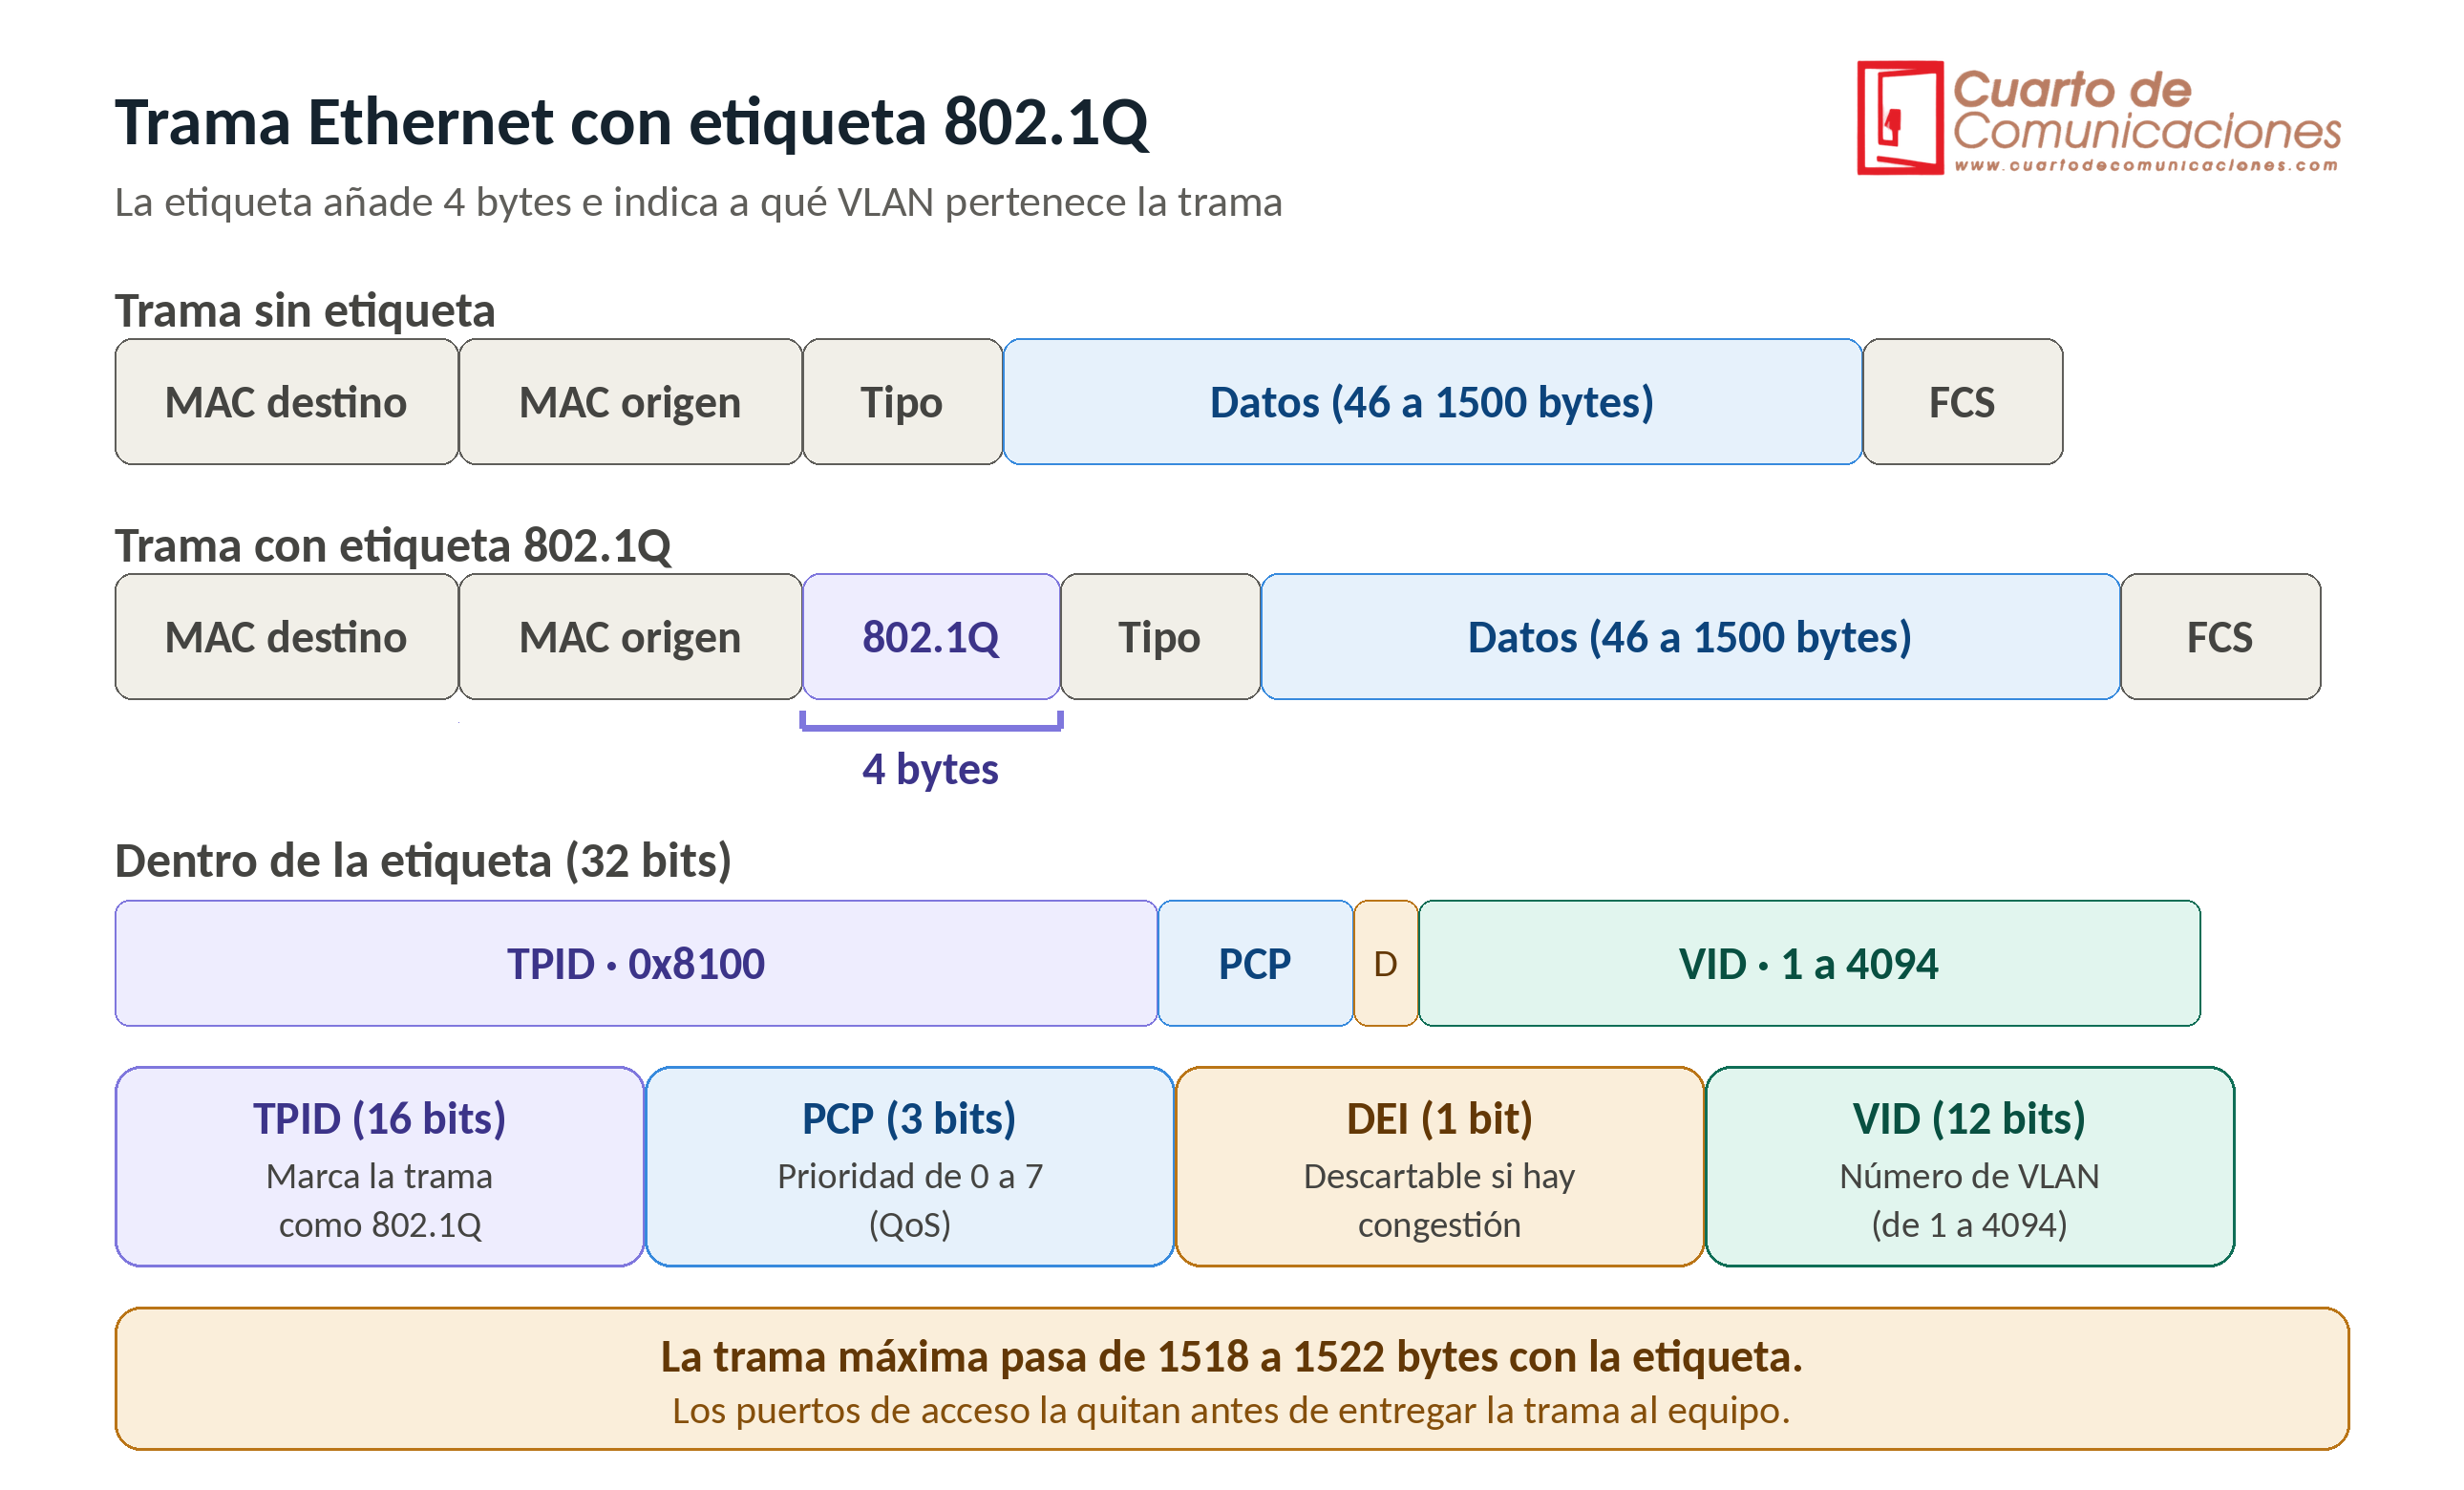
"Trama Ethernet con etiqueta 802.1Q: campos TPID, PCP, DEI y VID dentro de los 4 bytes de la etiqueta".
Con la etiqueta, la trama máxima pasa de 1518 a 1522 bytes. Los puertos de acceso la quitan antes de entregarla al equipo.
La VLAN nativa
En un trunk, la VLAN nativa es la que viaja sin etiqueta. Por defecto es la VLAN 1. Para que funcione bien:
- Debe ser la misma en los dos extremos del trunk. Si no coincide, el tráfico acaba en la VLAN equivocada y el switch avisa con mensajes de error.
- Conviene cambiarla a una VLAN que no se use para nada (por ejemplo, la 99) y no poner equipos en ella.
Otras VLAN habituales
- VLAN de gestión: para acceder a los switches y a los puntos de acceso.
- VLAN de voz: un teléfono IP y un PC pueden compartir el mismo puerto, con la voz en una VLAN y los datos en otra.
- VLAN de invitados: aislada, con salida solo a Internet.
- VLAN de parking: para puertos sin usar, apagados y sin acceso a nada.
| VLAN | Nombre | Subred | Uso |
|---|---|---|---|
| 10 | Ventas | 192.168.10.0/25 | Equipos de ventas |
| 20 | Administración | 192.168.10.128/26 | Equipos de administración |
| 30 | Almacén | 192.168.10.192/27 | Terminales y PC |
| 99 | Nativa | sin uso | VLAN nativa de los trunk |
Es el mismo reparto del artículo de Redes LAN, calculado con la calculadora de subredes. Una buena costumbre es que el número de VLAN recuerde su subred, y documentarlo todo.
Configuración en Cisco
En un switch Cisco IOS:
- vlan 10 – Crea la VLAN 10.
- name VENTAS – Le pone nombre (dentro de la VLAN).
- interface GigabitEthernet0/1 – Entra en el puerto.
- switchport mode access – Lo configura como acceso.
- switchport access vlan 10 – Lo asigna a la VLAN 10.
- interface GigabitEthernet0/24 – Entra en el puerto del trunk.
- switchport mode trunk – Lo configura como trunk.
- switchport trunk allowed vlan 10,20 – Limita las VLAN que pasan.
- switchport trunk native vlan 99 – Define la VLAN nativa.
- switchport nonegotiate – Desactiva la negociación DTP.
- show vlan brief – Muestra las VLAN y sus puertos.
- show interfaces trunk – Muestra los trunk y las VLAN permitidas.
En switches antiguos que admiten ISL hay que escribir antes switchport trunk encapsulation dot1q. Los modelos actuales no lo aceptan.
Configuración en Huawei
En un switch Huawei VRP:
- system-view – Entra en la vista de sistema.
- vlan batch 10 20 99 – Crea varias VLAN.
- interface GigabitEthernet0/0/1 – Entra en el puerto.
- port link-type access – Lo configura como acceso.
- port default vlan 10 – Lo asigna a la VLAN 10.
- interface GigabitEthernet0/0/24 – Entra en el puerto del trunk.
- port link-type trunk – Lo configura como trunk.
- port trunk allow-pass vlan 10 20 – Define las VLAN permitidas.
- port trunk pvid vlan 99 – Define la VLAN nativa.
- display vlan – Muestra las VLAN y sus puertos.
Configuración en MikroTik (RouterOS v7)
En MikroTik las VLAN se gestionan sobre un bridge con filtrado de VLAN:
- /interface bridge add name=bridge1 – Crea el bridge.
- /interface bridge port add bridge=bridge1 interface=ether2 pvid=10 – Puerto de acceso en la VLAN 10.
- /interface bridge port add bridge=bridge1 interface=ether3 pvid=20 – Puerto de acceso en la VLAN 20.
- /interface bridge vlan add bridge=bridge1 tagged=bridge1,ether1 untagged=ether2 vlan-ids=10 – La VLAN 10: etiquetada en el trunk y sin etiqueta en el puerto de acceso.
- /interface bridge vlan add bridge=bridge1 tagged=bridge1,ether1 untagged=ether3 vlan-ids=20 – Lo mismo para la VLAN 20.
- /interface bridge set bridge1 vlan-filtering=yes – Activa el filtrado de VLAN.
Importante: activa vlan-filtering al final y con un puerto de gestión libre, o con el modo seguro (Ctrl+X), porque si te equivocas puedes perder el acceso al equipo.
Los comandos por función de los tres fabricantes los tienes en el buscador de comandos.
Buenas prácticas
- No uses la VLAN 1 para equipos ni como nativa.
- Limita las VLAN de cada trunk a las que realmente hacen falta.
- Apaga los puertos sin usar y llévalos a una VLAN de parking.
- Desactiva la negociación automática de trunk (DTP) en los puertos de usuario.
- Pon nombre a cada VLAN y documenta qué subred y qué puertos usa.
- Cuidado con VTP en Cisco: un switch con una revisión mayor puede borrar las VLAN de toda la red. Úsalo en modo transparente salvo que lo necesites de verdad.
- Una VLAN, una subred, y un servidor DHCP (o un relay) para cada una.
Diagnóstico de problemas de VLAN
- Un equipo no tiene red: comprueba que su puerto está en la VLAN correcta (
show vlan briefen Cisco,display vlanen Huawei). - Dos equipos de la misma VLAN en switches distintos no se ven: la VLAN no existe en uno de los switches, o el trunk no la permite. Mira
show interfaces trunk. - Avisos de VLAN nativa distinta: la nativa no coincide entre los dos extremos del trunk.
- Un equipo no obtiene IP: falta el servidor DHCP en esa VLAN o el relay (
ip helper-address). - Las VLAN no se comunican entre sí: es normal. Hace falta enrutamiento entre VLAN en un router o switch de capa 3.
- Mala velocidad o pérdidas en un trunk: revisa el cable y los errores del puerto.
Errores habituales
- Olvidar crear la VLAN en el switch antes de asignar puertos.
- Dejar un puerto de usuario en modo trunk.
- Permitir todas las VLAN en todos los trunk.
- Usar distintas VLAN nativas en cada extremo.
- No tener una subred diferente para cada VLAN.
- Pasar de VLAN 1 a otra y dejar equipos de gestión sin alcance.
Preguntas frecuentes
¿Qué es una VLAN?
Una red lógica dentro de un switch que separa el tráfico de un grupo de equipos del de los demás.
¿Cuántas VLAN puedo tener?
Hasta 4094 con 802.1Q, aunque cada equipo admite un número menor.
¿Qué diferencia hay entre un puerto de acceso y un trunk?
El de acceso pertenece a una VLAN y no etiqueta. El trunk lleva varias VLAN con etiqueta.
¿Qué es la VLAN nativa?
La que viaja sin etiqueta por un trunk. Debe coincidir en los dos extremos.
¿Dos VLAN pueden comunicarse?
Solo a través de un router o un switch de capa 3.
¿Necesito una subred distinta por VLAN?
Sí, lo habitual es una subred por VLAN.
¿Una VLAN protege como un firewall?
No del todo. Aísla a nivel 2, pero el control del tráfico entre VLAN lo hacen las listas de acceso o el firewall.
Más recursos en esta web: Redes LAN, Modelo OSI y TCP/IP, Cables de red, DHCP, DNS y ARP, calculadora de subredes IPv4 y buscador de comandos.
- Detalles
- Categoría: Redes y Routing
IPv6 es la versión actual del protocolo IP. Se creó porque las direcciones IPv4, de 32 bits, se agotaron: no llegan a 4.300 millones. IPv6 usa 128 bits y ofrece un número prácticamente inagotable de direcciones. Hoy convive con IPv4, y conviene saber configurarlo y diagnosticarlo.
Una dirección tiene 128 bits, escritos en 8 grupos de 4 dígitos hexadecimales separados por dos puntos:
2001:0db8:0000:0000:0000:0000:0000:0001
Para abreviarla hay dos reglas:
- Quita los ceros a la izquierda de cada grupo:
2001:db8:0:0:0:0:0:1. - Sustituye una sola secuencia de grupos a cero por
:::2001:db8::1.
El :: solo puede aparecer una vez en la dirección, porque si no, no se sabría cuántos ceros representa cada uno.
Prefijo y subred
Se indica con una barra y el número de bits de red, como en IPv4: 2001:db8:abcd:10::/64. La norma es que las subredes de una LAN son siempre /64: los primeros 64 bits identifican la red y los últimos 64 identifican al equipo (identificador de interfaz). No se calculan máscaras ni se ahorra en direcciones.
Un operador suele entregar un prefijo mayor al cliente, normalmente un /56 o un /48, aunque varía. De ahí salen las subredes:
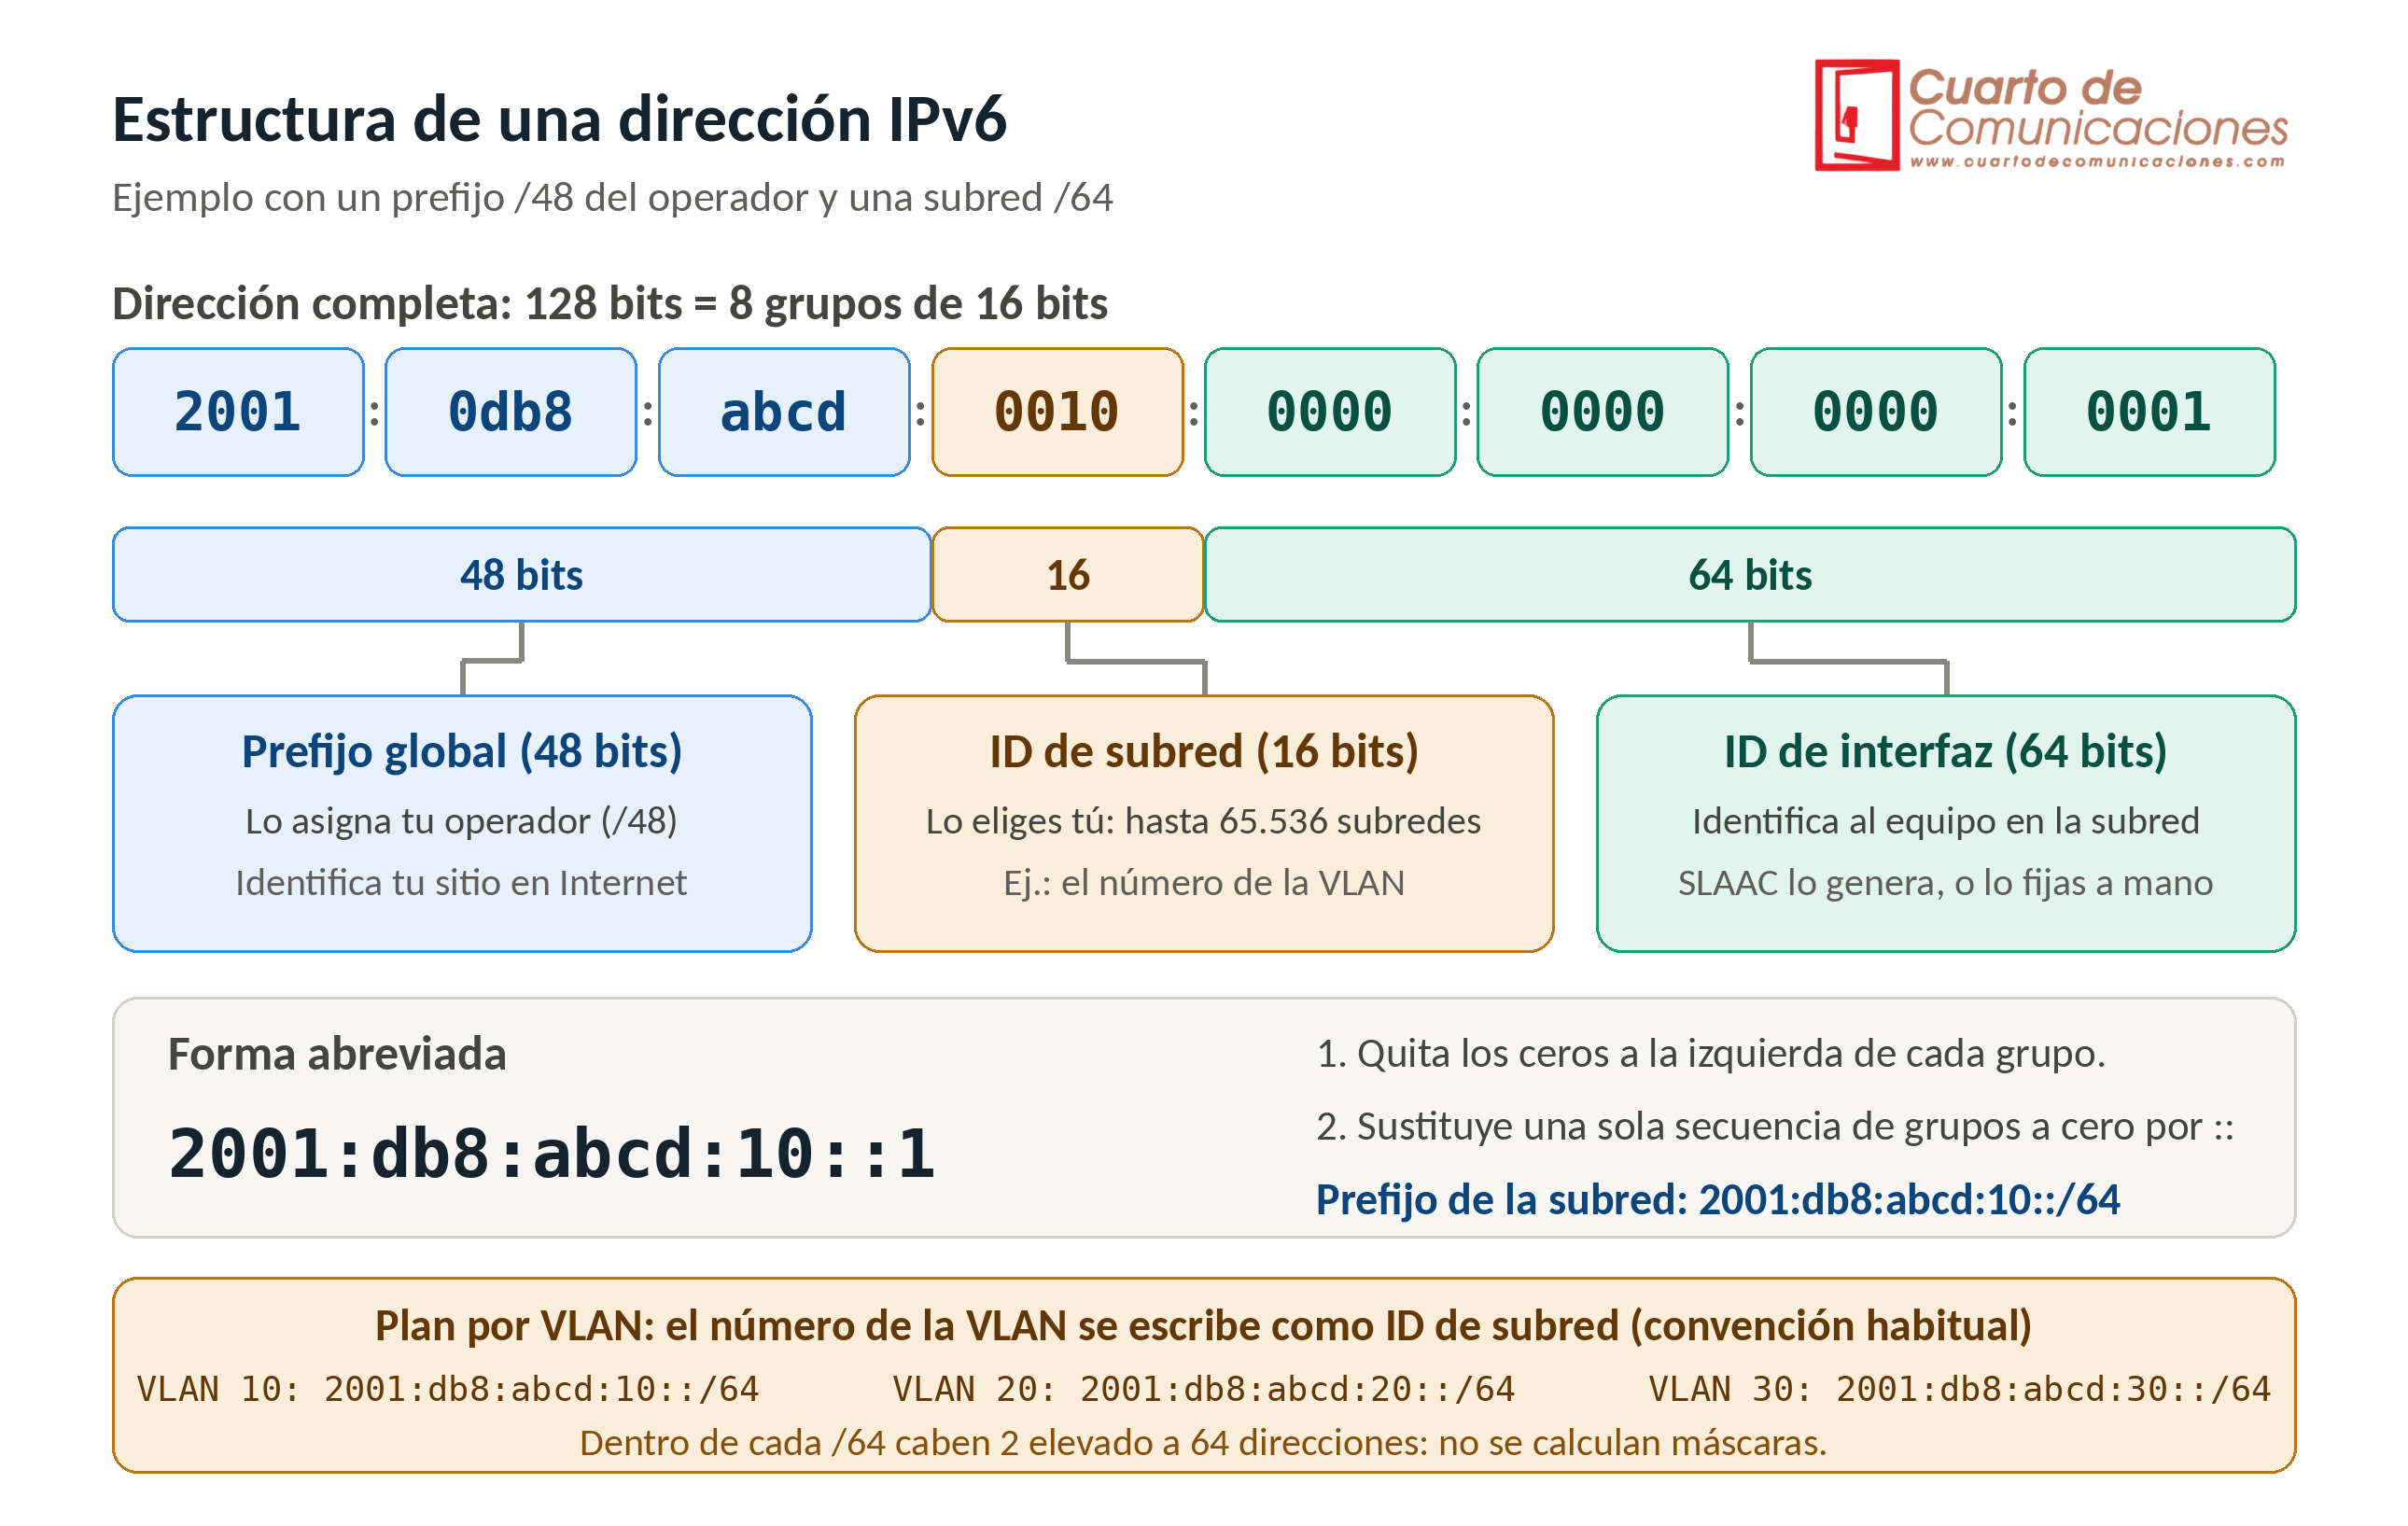
"El esquema muestra cómo se reparten los 128 bits de una dirección IPv6."
- Un /48 contiene 65.536 subredes /64.
- Un /56 contiene 256 subredes /64.
Tipos de direcciones
- Global unicast (2000::/3): direcciones públicas, enrutables por Internet. Es lo más parecido a una IP pública de IPv4.
- Link-local (fe80::/10): válidas solo en el enlace local. Cada interfaz tiene una, y los routers y equipos las usan para hablar entre sí. Al hacer
pinga una link-local hay que indicar la interfaz. - Unique local, ULA (fc00::/7, en la práctica fd00::/8): equivalen a las IP privadas de IPv4. No se enrutan por Internet.
- Multicast (ff00::/8): sustituyen al broadcast. Por ejemplo,
ff02::1llega a todos los equipos del enlace yff02::2, a todos los routers. - Loopback (::1) y no especificada (::).
- Documentación (2001:db8::/32): para ejemplos, como los de este artículo.
En IPv6 no existe el broadcast. Se usa multicast, y los equipos que no están interesados ignoran el paquete.
Qué cambia respecto a IPv4
IPv4 IPv6 Longitud 32 bits 128 bits Notación Decimal con puntos Hexadecimal con dos puntos Broadcast Sí No, se usa multicast Resolución de direcciones ARP NDP (ICMPv6) Configuración Manual o DHCP SLAAC, DHCPv6 o manual Cabecera 20 a 60 bytes, variable 40 bytes, fija NAT Habitual Normalmente no hace falta Fragmentación La hacen los routers Solo el equipo de origen Cómo obtiene su dirección un equipo
- SLAAC: el router anuncia el prefijo de la red mediante mensajes de anuncio de router (RA) y cada equipo forma su propia dirección. No necesita servidor. Los sistemas actuales suelen generar un identificador aleatorio y temporal, para proteger la privacidad.
- DHCPv6: un servidor entrega la dirección y los datos (con estado) o solo parámetros como el DNS (sin estado).
- Manual: para routers, servidores y equipos de red.
El protocolo NDP (Neighbor Discovery) realiza el trabajo que en IPv4 hacían ARP y parte de ICMP: descubre vecinos, resuelve direcciones y encuentra routers.
Seguridad y NAT
En IPv6, cada equipo puede tener una dirección global y ser alcanzable de extremo a extremo, sin NAT. Eso no significa que esté expuesto: el cortafuegos del router o del firewall sigue bloqueando el tráfico entrante no solicitado. Hay que configurarlo igual que en IPv4, y no olvidar que IPv6 también necesita sus propias reglas y listas de acceso.
Convivir con IPv4
- Doble pila (dual stack): el equipo tiene IPv4 e IPv6 a la vez. Es lo más común.
- Túneles: encapsulan IPv6 dentro de IPv4 cuando el operador no lo ofrece.
- NAT64 y DNS64: permiten que redes solo IPv6 accedan a servicios IPv4.
Plan de direcciones: ejemplo
Con el prefijo 2001:db8:abcd::/48 (un ejemplo), una forma cómoda es usar el número de VLAN como identificador de subred:
- VLAN 10 (Ventas):
2001:db8:abcd:10::/64 - VLAN 20 (Administración):
2001:db8:abcd:20::/64 - VLAN 30 (Almacén):
2001:db8:abcd:30::/64
Es el mismo reparto por VLAN que en el artículo de Redes LAN, pero sin calcular máscaras.
Comandos básicos
- Windows:
ipconfigmuestra las direcciones IPv6.ping -6 nombreprueba la conectividad.netsh interface ipv6 show neighborsmuestra los vecinos. - Linux:
ip -6 addr,ip -6 routeeip -6 neigh. - Cisco:
ipv6 unicast-routing(global),ipv6 address 2001:db8:abcd:10::1/64(en la interfaz),show ipv6 interface brief,show ipv6 routeyshow ipv6 neighbors. - MikroTik:
/ipv6 address add address=2001:db8:abcd:10::1/64 interface=bridge1y/ipv6 route print.
El resto de equipos y comandos los tienes en el buscador de comandos Cisco, MikroTik y Huawei.
Errores habituales
- Usar subredes distintas de /64 en una LAN, lo que rompe SLAAC.
- Escribir
::más de una vez en la misma dirección. - Olvidar el cortafuegos de IPv6 al activarlo.
- Hacer
pinga una link-local sin indicar la interfaz. - Dar por hecho que, si IPv4 funciona, IPv6 también.
Preguntas frecuentes
¿Por qué IPv6 y no más IPv4?
Porque las direcciones IPv4 están agotadas y hay que recurrir a NAT y a compartir direcciones.¿Cuántas direcciones tiene IPv6?
2 elevado a 128, unas 3,4 × 10 elevado a 38.¿Por qué siempre /64?
SLAAC y muchos mecanismos de IPv6 asumen 64 bits de identificador de interfaz.¿Qué es una dirección link-local?
Una que se genera sola en cada interfaz y solo vale dentro del mismo enlace.¿Necesito NAT en IPv6?
Normalmente no. Sí necesitas un cortafuegos.¿Puedo desactivar IPv4 o IPv6?
Se puede, pero lo habitual es dejar ambos (doble pila).¿Cómo sé si mi operador da IPv6?
Mira si tu equipo recibe una dirección que empiece por 2 o 3 (global) y pruebaping -6a una página con IPv6.Más recursos en esta web: Redes LAN, Modelo OSI y TCP/IP, calculadora de subredes IPv4 y buscador de comandos.
- VLAN 10 (Ventas):
- Detalles
- Categoría: Redes y Routing
Cuando conectas un equipo a una red y abres una página web, tres servicios trabajan en silencio: DHCP le da una dirección IP, ARP descubre a quién enviar los datos dentro de la red local y DNS convierte el nombre de la página en una IP. Si uno falla, la conexión falla aunque el cable y el Wi-Fi estén bien. Entenderlos es la mitad del diagnóstico de cualquier red.
DHCP: asignar direcciones automáticamente
DHCP (Dynamic Host Configuration Protocol) entrega a cada equipo, sin intervención manual:
- una dirección IP,
- la máscara de subred,
- la puerta de enlace,
- los servidores DNS,
- y un tiempo de validez, llamado concesión (lease).
El servidor DHCP puede ser el propio router, un switch de capa 3 o un servidor dedicado. Funciona sobre UDP: el servidor usa el puerto 67 y el cliente el 68.
Cómo funciona: DORA
El intercambio consta de cuatro mensajes, cuya inicial forma la palabra DORA:
- Discover: el equipo, que aún no tiene IP, pregunta por broadcast si hay algún servidor DHCP.
- Offer: el servidor le ofrece una dirección y la configuración.
- Request: el equipo acepta la oferta y la solicita.
- Acknowledge (ACK): el servidor confirma y empieza la concesión.
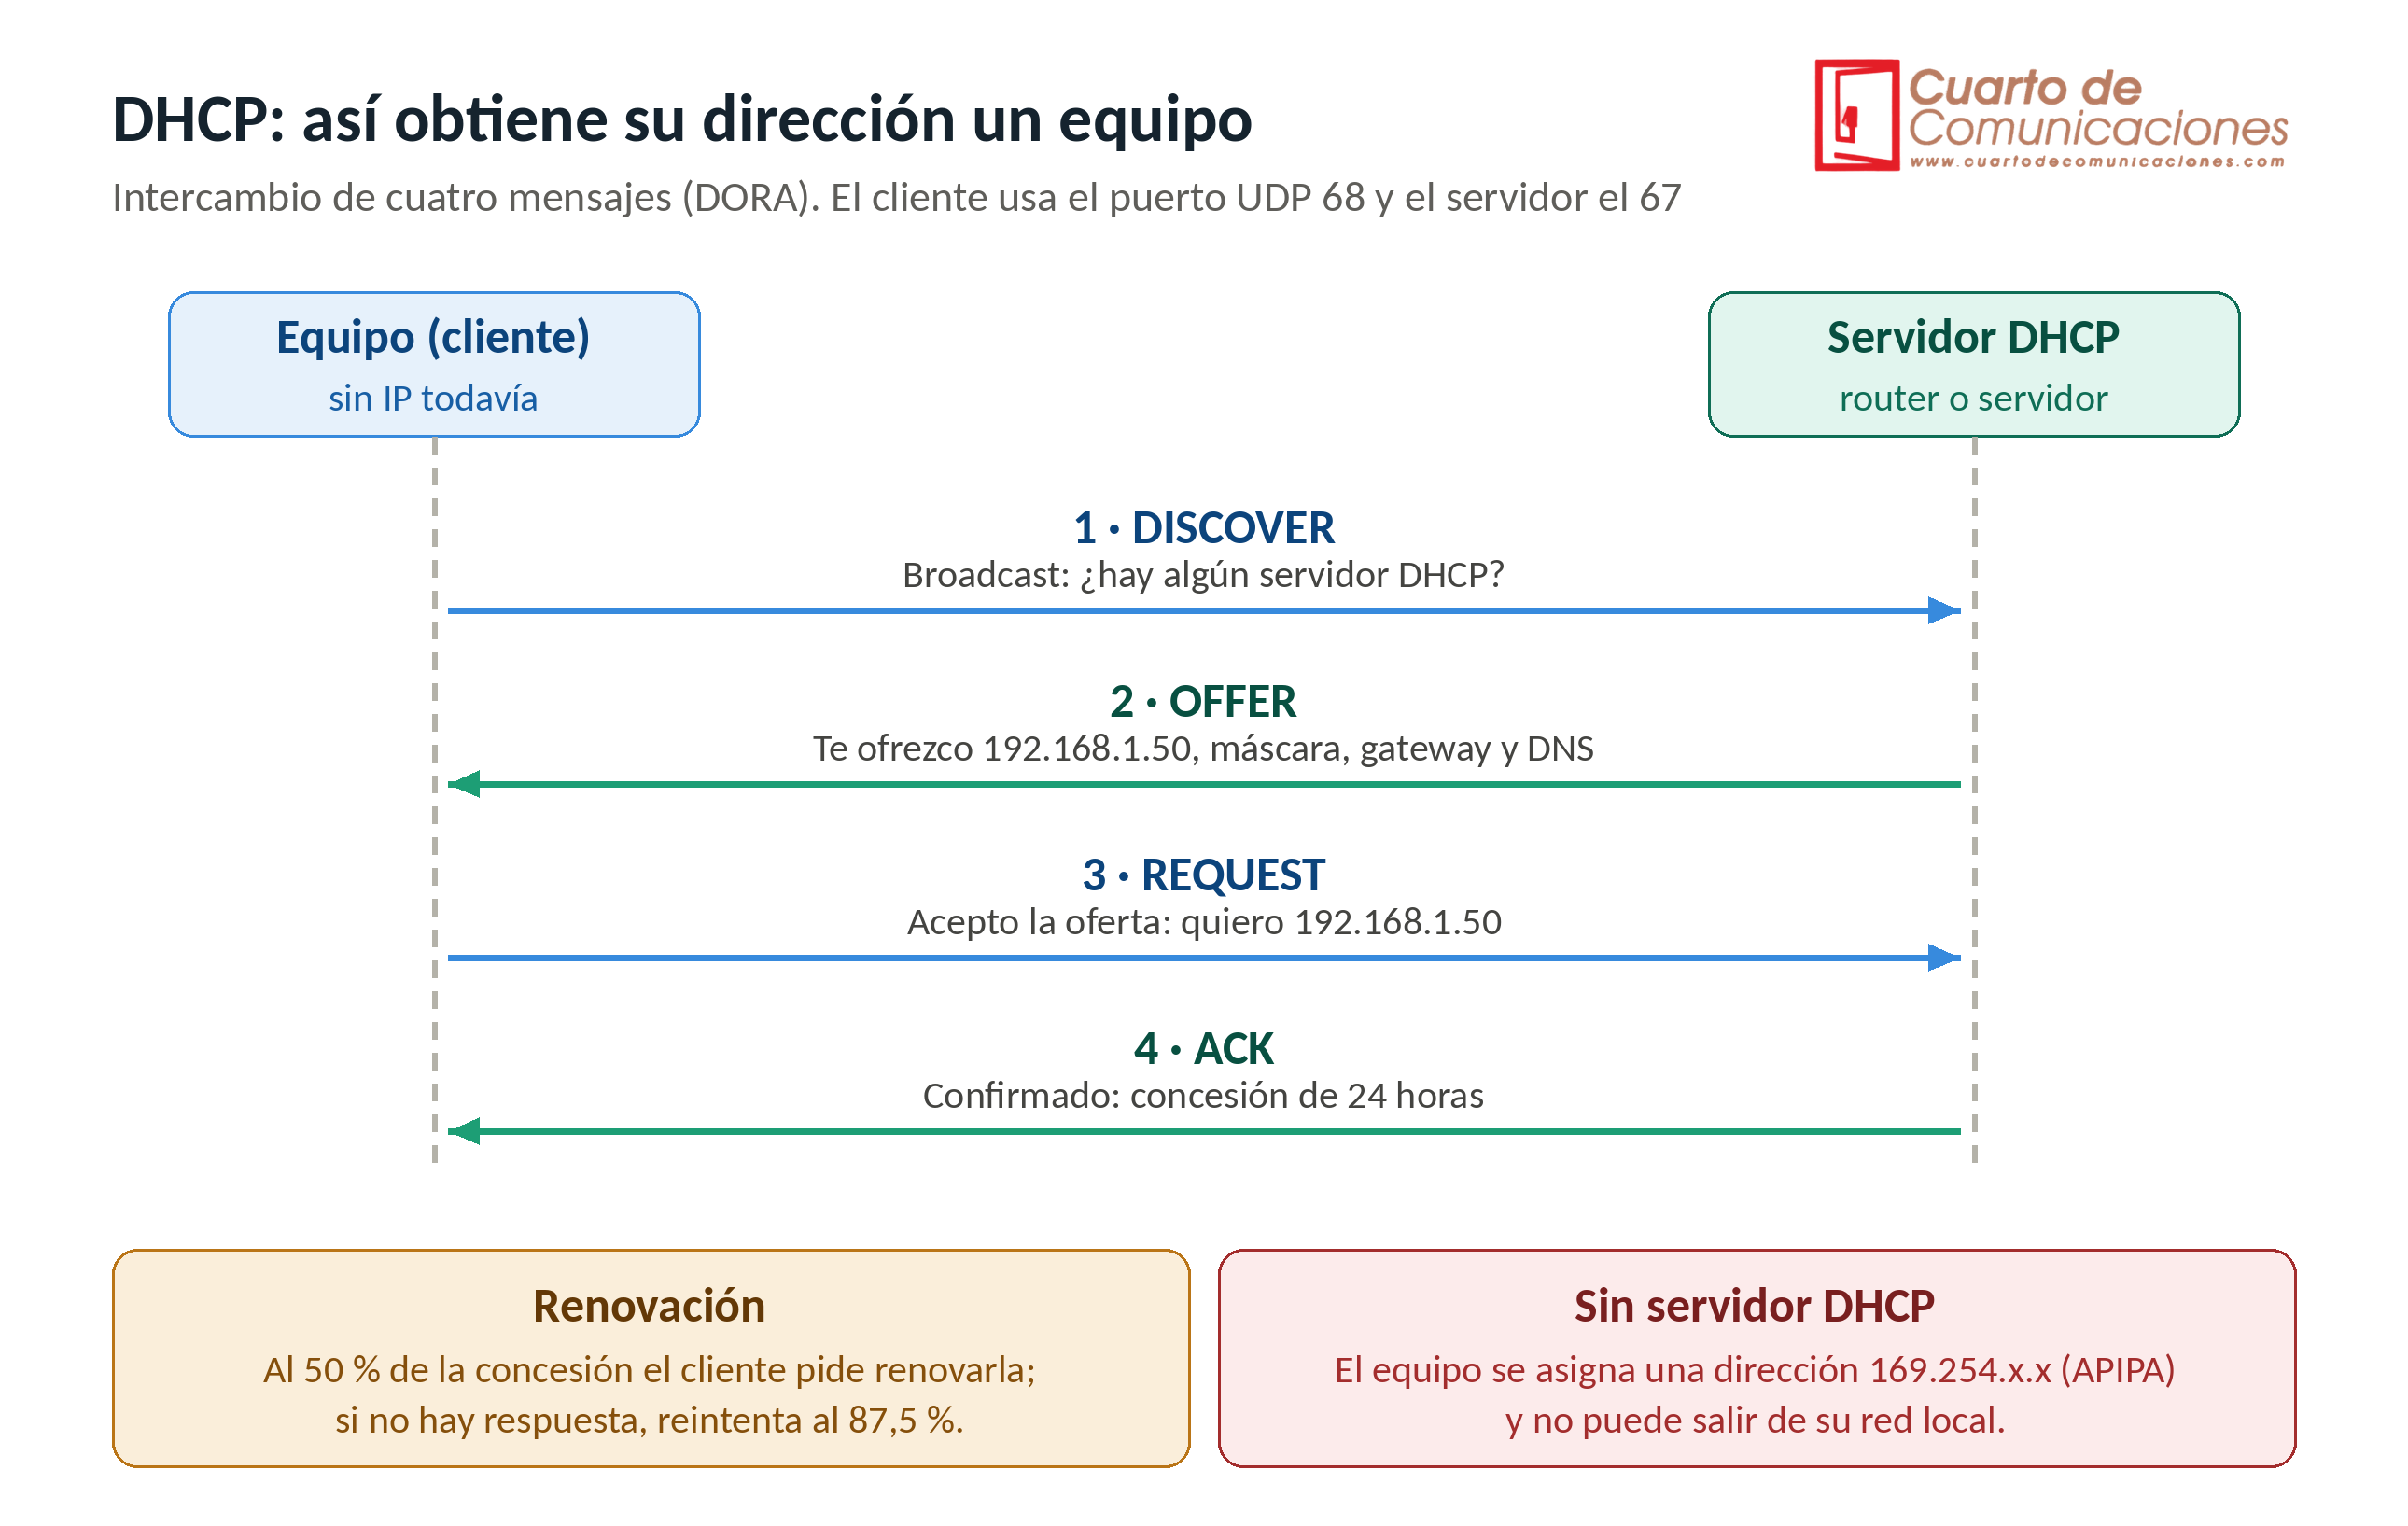
"Intercambio DORA de DHCP entre cliente y servidor: Discover, Offer, Request y ACK, con la renovación de la concesión y la dirección APIPA sin servidor".
Renovación. A la mitad de la concesión (50 %), el equipo pide renovarla directamente al servidor. Si no responde, vuelve a intentarlo cuando se ha consumido el 87,5 % por broadcast. Si la concesión caduca sin respuesta, el equipo pierde la dirección.
Sin servidor DHCP. Muchos sistemas se asignan una dirección 169.254.x.x (APIPA o link-local). Con ella pueden hablar con otros equipos del mismo enlace, pero no salen a Internet. Verla en un equipo es la señal típica de que el DHCP no responde.
Conceptos útiles de DHCP
- Ámbito (scope o pool): el rango de direcciones que el servidor reparte.
- Exclusiones: direcciones del rango que no se entregan, porque están reservadas para equipos con IP fija.
- Reservas: el servidor entrega siempre la misma IP a una MAC concreta.
- Relay (agente de retransmisión): los broadcast no cruzan routers. Para usar un único servidor DHCP en varias subredes, el router reenvía las peticiones al servidor. En Cisco se hace con
ip helper-address. - Un solo servidor por segmento: dos servidores sin coordinar entregan direcciones distintas y provocan conflictos. En switches gestionables existe DHCP snooping, que bloquea servidores no autorizados.
DNS: de nombres a direcciones
DNS (Domain Name System) traduce nombres como
www.ejemplo.comen direcciones IP. Sin él habría que recordar la IP de cada página. Usa el puerto 53 (UDP, y TCP para respuestas grandes).Quién participa:
- Resolvedor del equipo: pregunta al servidor DNS que tiene configurado.
- Resolvedor recursivo: el servidor que busca la respuesta por ti (el router, el operador o uno público como 1.1.1.1 o 8.8.8.8).
- Servidor raíz, TLD y autoritativo: la jerarquía que sabe dónde está cada dominio.
Cómo se resuelve un nombre
- El equipo pregunta al resolvedor recursivo.
- El resolvedor pregunta a un servidor raíz, que le indica quién gestiona
.com. - Pregunta al servidor de
.com, que le indica el servidor autoritativo deejemplo.com. - Pregunta al servidor autoritativo, que da la IP.
- El resolvedor devuelve la IP al equipo y la guarda en caché.
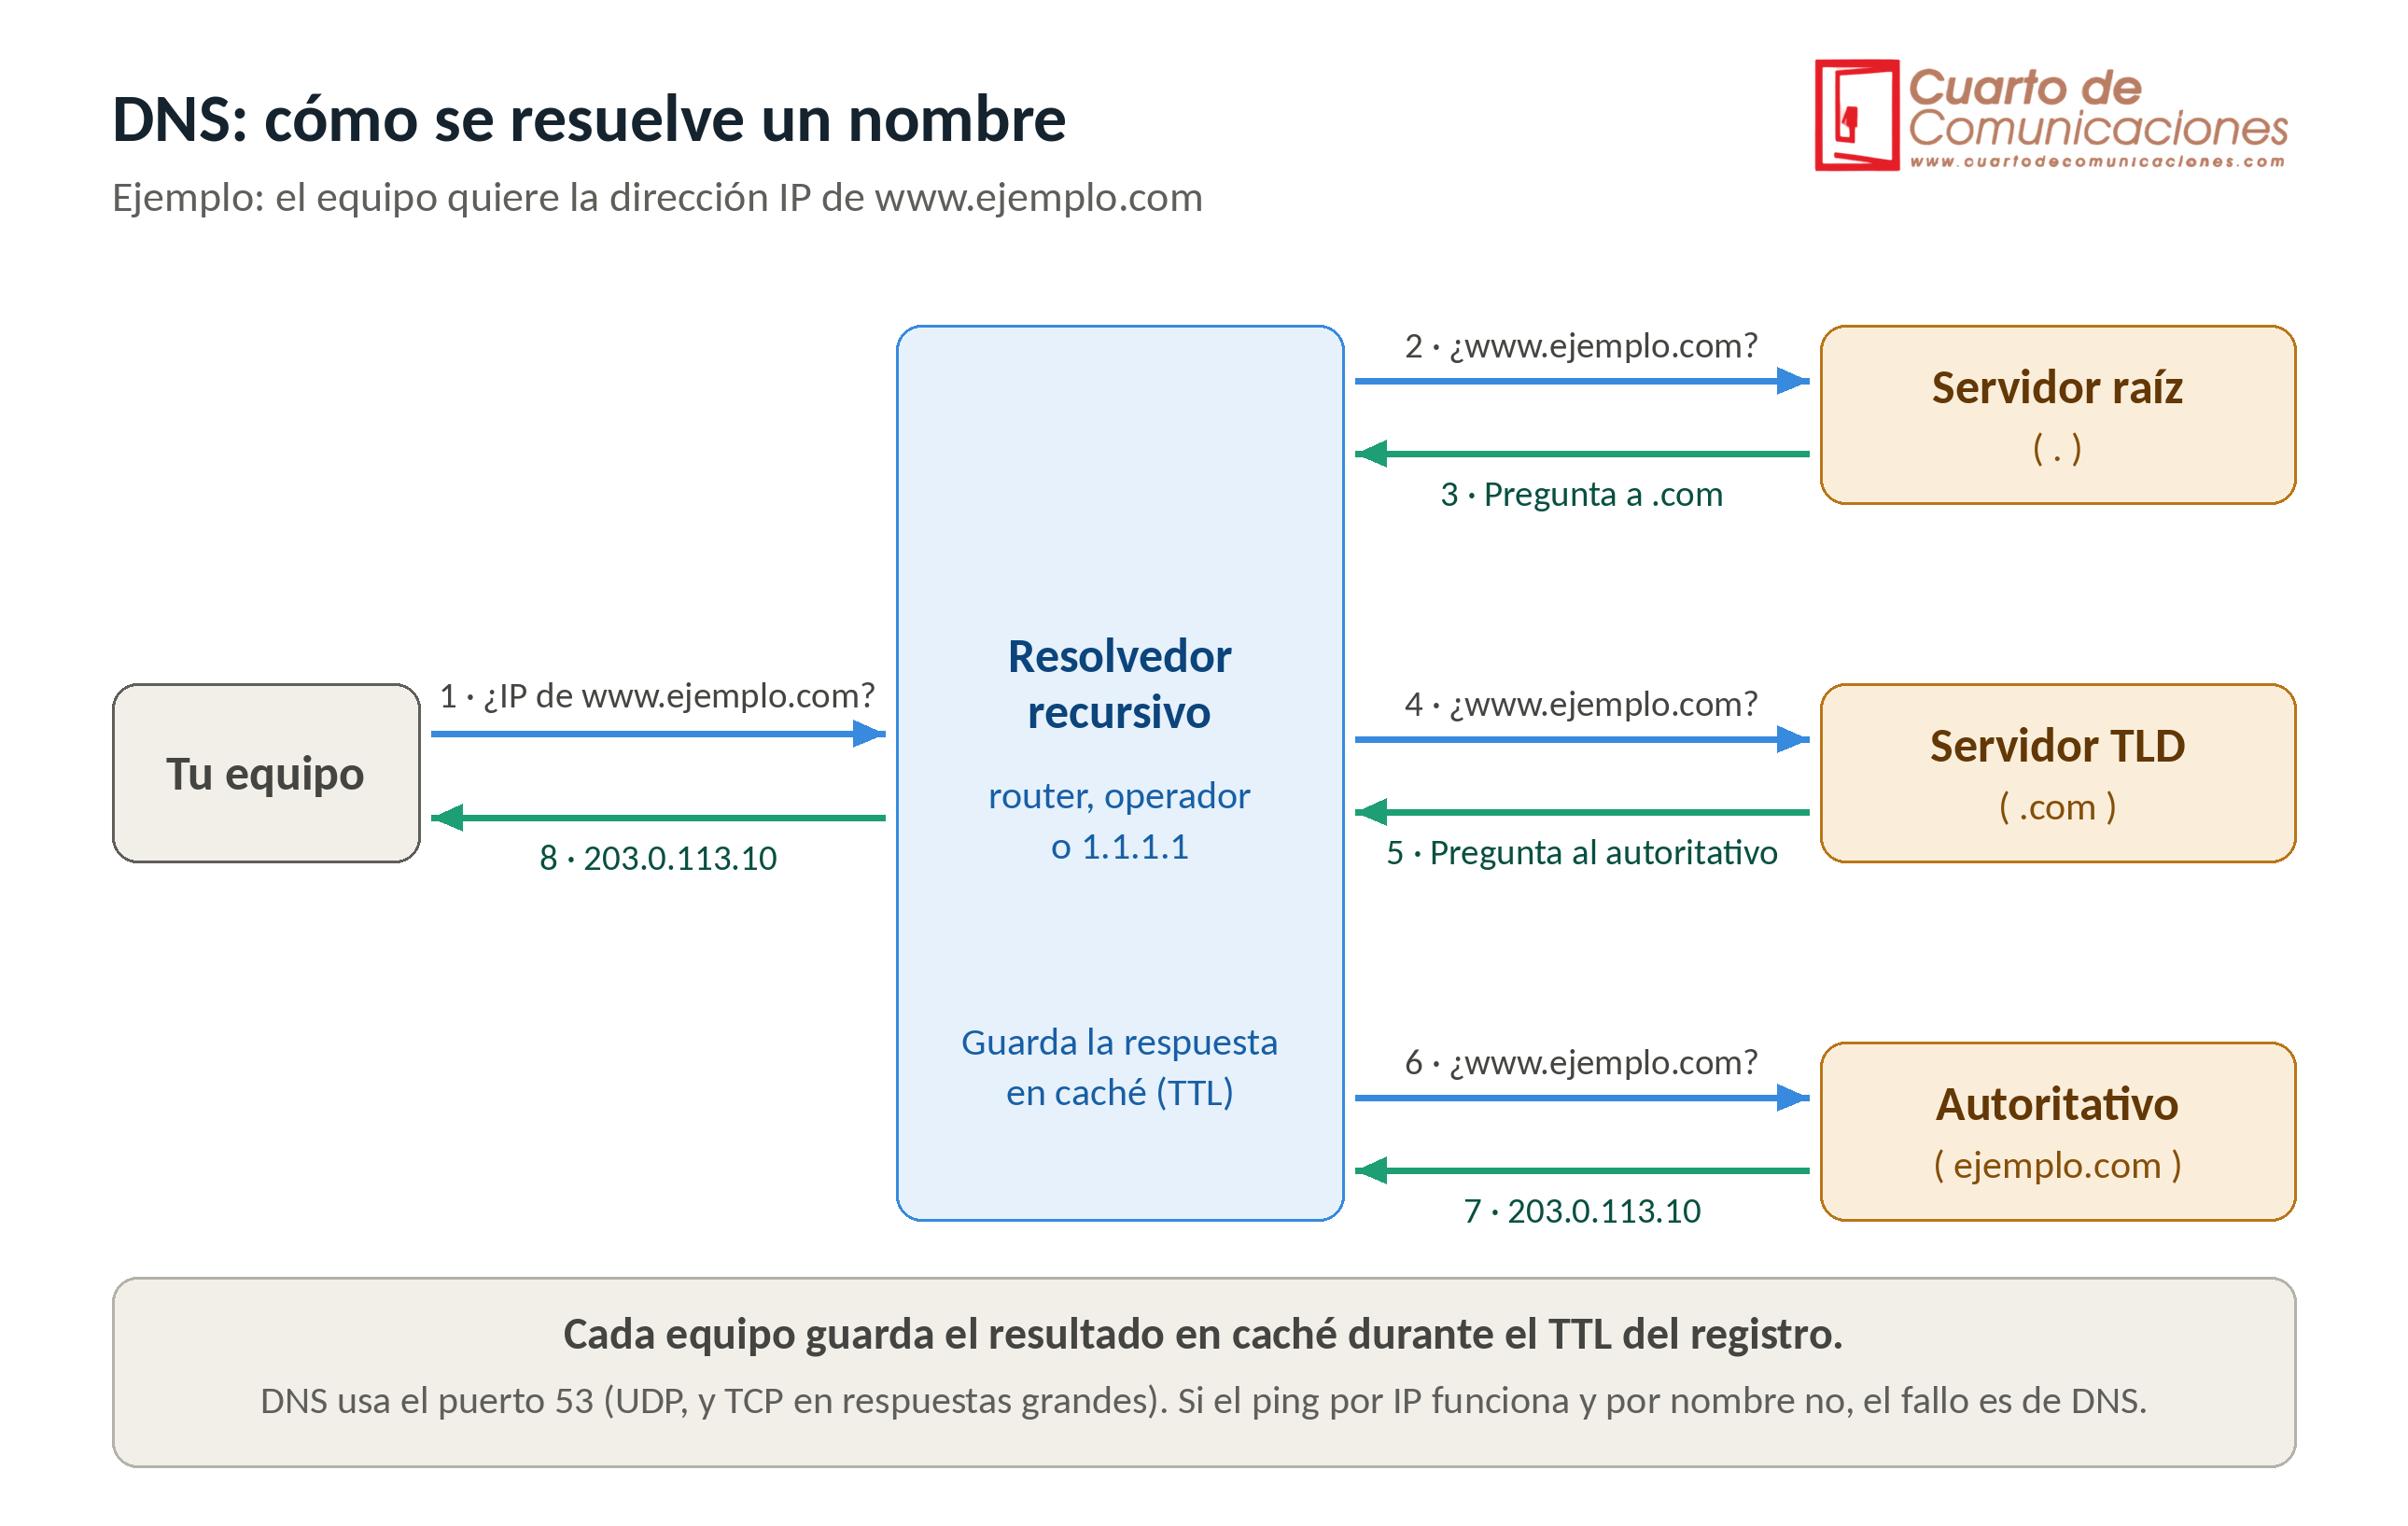
"Resolución de un nombre DNS en ocho pasos: equipo, resolvedor recursivo, servidor raíz, servidor TLD y servidor autoritativo".
Caché y TTL. Cada respuesta incluye un TTL, el tiempo que puede guardarse. Mientras no caduque, no hace falta repetir la consulta. Por eso un cambio de DNS tarda un tiempo en verse en todos los sitios.
Registros DNS más comunes
- A: nombre a dirección IPv4.
- AAAA: nombre a dirección IPv6.
- CNAME: alias de otro nombre.
- MX: servidores de correo del dominio.
- NS: servidores autoritativos.
- PTR: de dirección a nombre (DNS inverso).
- TXT: texto, usado para verificación y seguridad del correo.
DNS cifrado. DNS over TLS (puerto 853) y DNS over HTTPS (puerto 443) protegen las consultas de ser leídas por el camino.
ARP: de IP a MAC
Para enviar una trama dentro de la LAN hace falta la MAC del destino, y el equipo solo conoce su IP. ARP (Address Resolution Protocol) resuelve esa duda, solo para IPv4:
- Request (broadcast): el equipo pregunta a toda la red "¿quién tiene la IP 192.168.1.1? Dímelo a mi IP". Va a la dirección de broadcast FF:FF:FF:FF:FF:FF.
- El switch lo reenvía por todos sus puertos. Los equipos que no son el destinatario lo ignoran.
- Reply (unicast): el equipo con esa IP responde directamente con su MAC.
- El equipo guarda la pareja IP–MAC en su tabla ARP durante un tiempo.
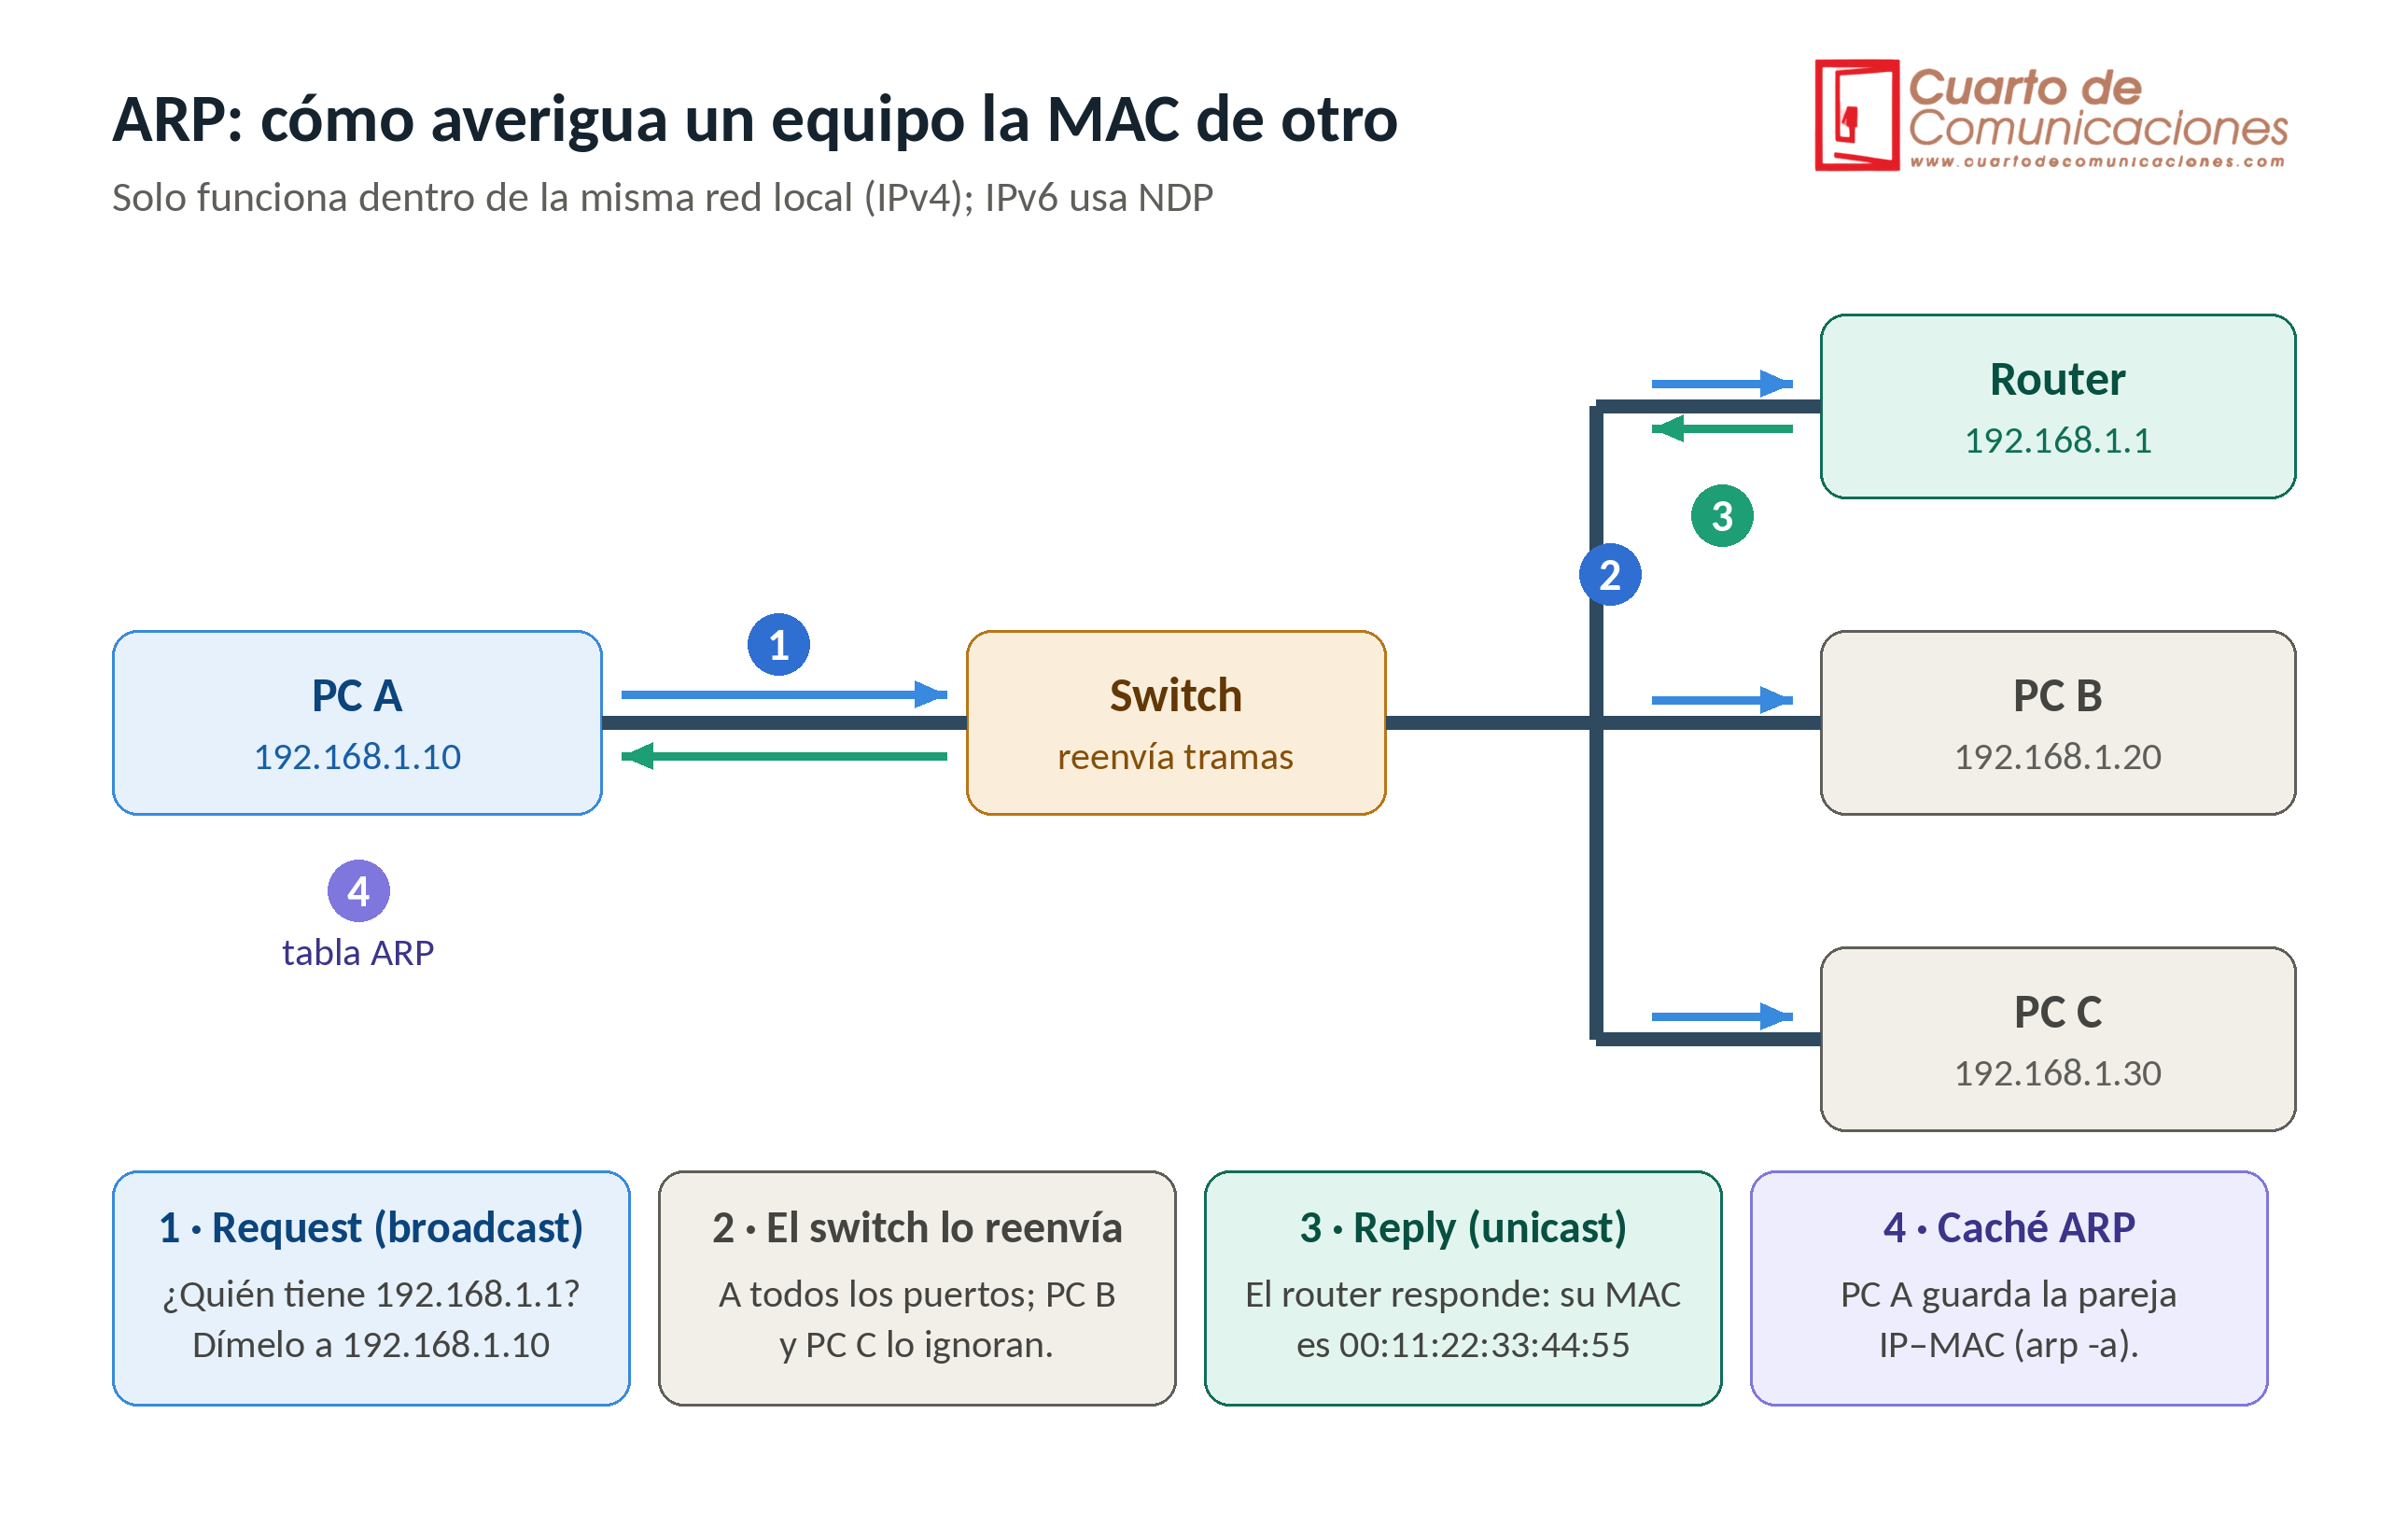
"Proceso ARP: un equipo envía una petición por broadcast, el switch la reenvía y el router responde con su dirección MAC".
Un detalle importante: cuando el destino está en otra red, el equipo no pregunta por la MAC del destino remoto, sino por la de su puerta de enlace. El router se encarga del resto del camino.
IPv6 no usa ARP. Lo sustituye NDP, que trabaja con ICMPv6 y multicast.
Seguridad de ARP
ARP no verifica quién responde. Un atacante en la misma red puede enviar respuestas falsas (ARP spoofing) para desviar el tráfico. En switches gestionables se combate con Dynamic ARP Inspection y con seguridad de puertos.
Cómo trabajan juntos: abrir una web
Cuando conectas un portátil y abres una página:
- DHCP le da IP, máscara, puerta de enlace y DNS.
- DNS convierte el nombre de la página en una dirección IP.
- ARP averigua la MAC de la puerta de enlace, porque el destino está fuera de la red.
- Se abre la conexión (TCP) y se pide la página.
Los tres se ven en el modelo OSI: DHCP y DNS son servicios de la capa de aplicación, y ARP vive entre la capa 2 y la 3. Lo tienes explicado en el artículo de OSI y TCP/IP.
Comandos útiles
DHCP
- Windows:
ipconfig /all(muestra servidor y concesión),ipconfig /releaseyipconfig /renew. - Linux:
ip aynmcli. - Cisco (servidor):
ip dhcp pool,ip dhcp excluded-addressyshow ip dhcp binding. - MikroTik:
/ip dhcp-server lease print.
DNS
nslookup nombreodig nombrepara consultar.- Windows:
ipconfig /displaydnsyipconfig /flushdns.
ARP
- Windows y Linux:
arp -a. En Linux tambiénip neigh. - Cisco:
show ip arp. MikroTik:/ip arp print. Huawei:display arp.Los equivalentes de cada fabricante los tienes por función en el buscador de comandos Cisco, MikroTik y Huawei.
Diagnóstico: ¿cuál de los tres falla?
- El equipo tiene 169.254.x.x: no llega al servidor DHCP. Revisa el cable, la VLAN y si el servidor responde.
- Ping por IP funciona, pero por nombre no: problema de DNS. Comprueba qué servidor DNS usa el equipo y prueba con otro.
- Ping a otro equipo de la LAN no responde y la tabla ARP no lo muestra: puede ser un problema de capa 1 o 2, de VLAN o un firewall local.
- Dos equipos con la misma IP: conflicto. Aparece como avisos de IP duplicada. Revisa exclusiones y reservas.
- Una página sigue apuntando a una IP antigua: limpia la caché DNS del equipo y espera el TTL.
Errores habituales
- Dos servidores DHCP en la misma red.
- IP fijas dentro del rango que reparte DHCP, sin exclusiones.
- Concesiones demasiado cortas en redes grandes o muy largas en redes con muchos equipos que van y vienen (Wi-Fi de invitados).
- Dar a los equipos un DNS que no responde.
- Olvidar el relay al usar un servidor DHCP en otra subred.
- Tablas ARP viejas tras cambiar una tarjeta de red o un equipo.
Preguntas frecuentes
¿Qué diferencia hay entre DHCP y DNS?
DHCP asigna direcciones IP a los equipos. DNS traduce nombres a direcciones IP.¿Qué significa DORA?
Discover, Offer, Request y Acknowledge: los cuatro mensajes con los que un equipo obtiene su IP.¿Qué es la concesión (lease)?
El tiempo durante el que un equipo puede usar la dirección que le dio el servidor DHCP.¿Qué es una dirección 169.254.x.x?
Una dirección que el equipo se pone solo cuando no encuentra un servidor DHCP. No sale de la red local.¿Qué puertos usan?
DHCP: UDP 67 (servidor) y 68 (cliente). DNS: 53. ARP no usa puertos, trabaja directamente sobre Ethernet.¿Por qué ARP es de broadcast?
Porque el equipo no sabe a quién preguntar: necesita que lo oiga toda la red.¿Tiene IPv6 un equivalente de ARP?
Sí, NDP.¿Qué DNS conviene usar?
El de tu operador o router suele ir bien. Uno público como 1.1.1.1 o 8.8.8.8 puede ser más rápido, y puedes cambiarlo en el equipo o en el servidor DHCP.Más recursos en esta web: Modelo OSI y TCP/IP, Redes LAN, Cables de red, IPv6, calculadoras de subredes y buscador de comandos.
- Detalles
- Categoría: Redes y Routing
El cable de red es la base de casi todas las redes LAN: de su calidad y de cómo está montado depende que la conexión sea estable y alcance la velocidad prevista. Esta guía explica las categorías, el orden de los hilos, cómo crimpar un conector RJ45 y cómo funciona el PoE.
Generador de Cableado RJ45
T568A · T568B · Directo · Cruzado
Comprobador de errores incluido
Se abre en una ventana nueva
Qué es un cable de par trenzado
Un cable Ethernet de cobre tiene 8 hilos agrupados en 4 pares trenzados. El trenzado reduce las interferencias entre pares y con el exterior. Se termina en conectores RJ45 (o en tomas, llamadas jacks). La distancia máxima de un enlace de par trenzado es de 100 metros: 90 m de cable instalado más 10 m de latiguillos en los extremos.
Categorías: Cat5e, Cat6 y Cat6A
| Categoría | Frecuencia | Velocidad habitual | Distancia |
|---|---|---|---|
| Cat5e | 100 MHz | 1 Gbps | 100 m |
| Cat6 | 250 MHz | 1 Gbps (10 Gbps en tramos cortos) | 100 m a 1 Gbps; unos 55 m a 10 Gbps |
| Cat6A | 500 MHz | 10 Gbps | 100 m |
| Cat7 | 600 MHz | 10 Gbps | 100 m |
| Cat8 | 2000 MHz | 25 y 40 Gbps | hasta 30 m |
Los estándares 2,5GBASE-T y 5GBASE-T permiten velocidades intermedias sobre Cat5e y Cat6, hasta 100 m según la calidad del cableado.
Cuál elegir:
- Cat5e: suficiente para redes de 1 Gbps ya existentes.
- Cat6: buena opción para instalaciones nuevas con un presupuesto ajustado.
- Cat6A: la mejor inversión si quieres que la instalación dure y llegue a 10 Gbps.
- Cat7 y Cat8: casi siempre se reservan para centros de datos, con conectores y apantallamiento específicos.
Apantallado, material y cubierta
- UTP (sin pantalla): el más común en oficinas y viviendas. F/UTP, S/FTP: llevan pantalla y se usan donde hay mucho ruido eléctrico. Una pantalla mal conectada a tierra funciona peor que un UTP.
- Cable rígido o flexible: el rígido (hilo sólido) se usa para instalaciones fijas, dentro de paredes o canaletas. El flexible, para latiguillos que se mueven.
- Cobre puro, no CCA: evita el cable de aluminio recubierto de cobre (CCA). Tiene más resistencia, se calienta más y falla antes, sobre todo con PoE.
- Cubierta: PVC en uso general y LSZH (baja emisión de humos y libre de halógenos) en edificios públicos o con normativa de seguridad. Para exteriores, cable resistente a rayos UV y a la humedad.
T568A y T568B
Hay dos normas para el orden de los hilos en el conector: T568A y T568B. Se diferencian solo en el cambio de posición de los pares verde y naranja. El azul y el marrón no se mueven.
- T568B: blanco/naranja, naranja, blanco/verde, azul, blanco/azul, verde, blanco/marrón, marrón.
- T568A: blanco/verde, verde, blanco/naranja, azul, blanco/azul, naranja, blanco/marrón, marrón.
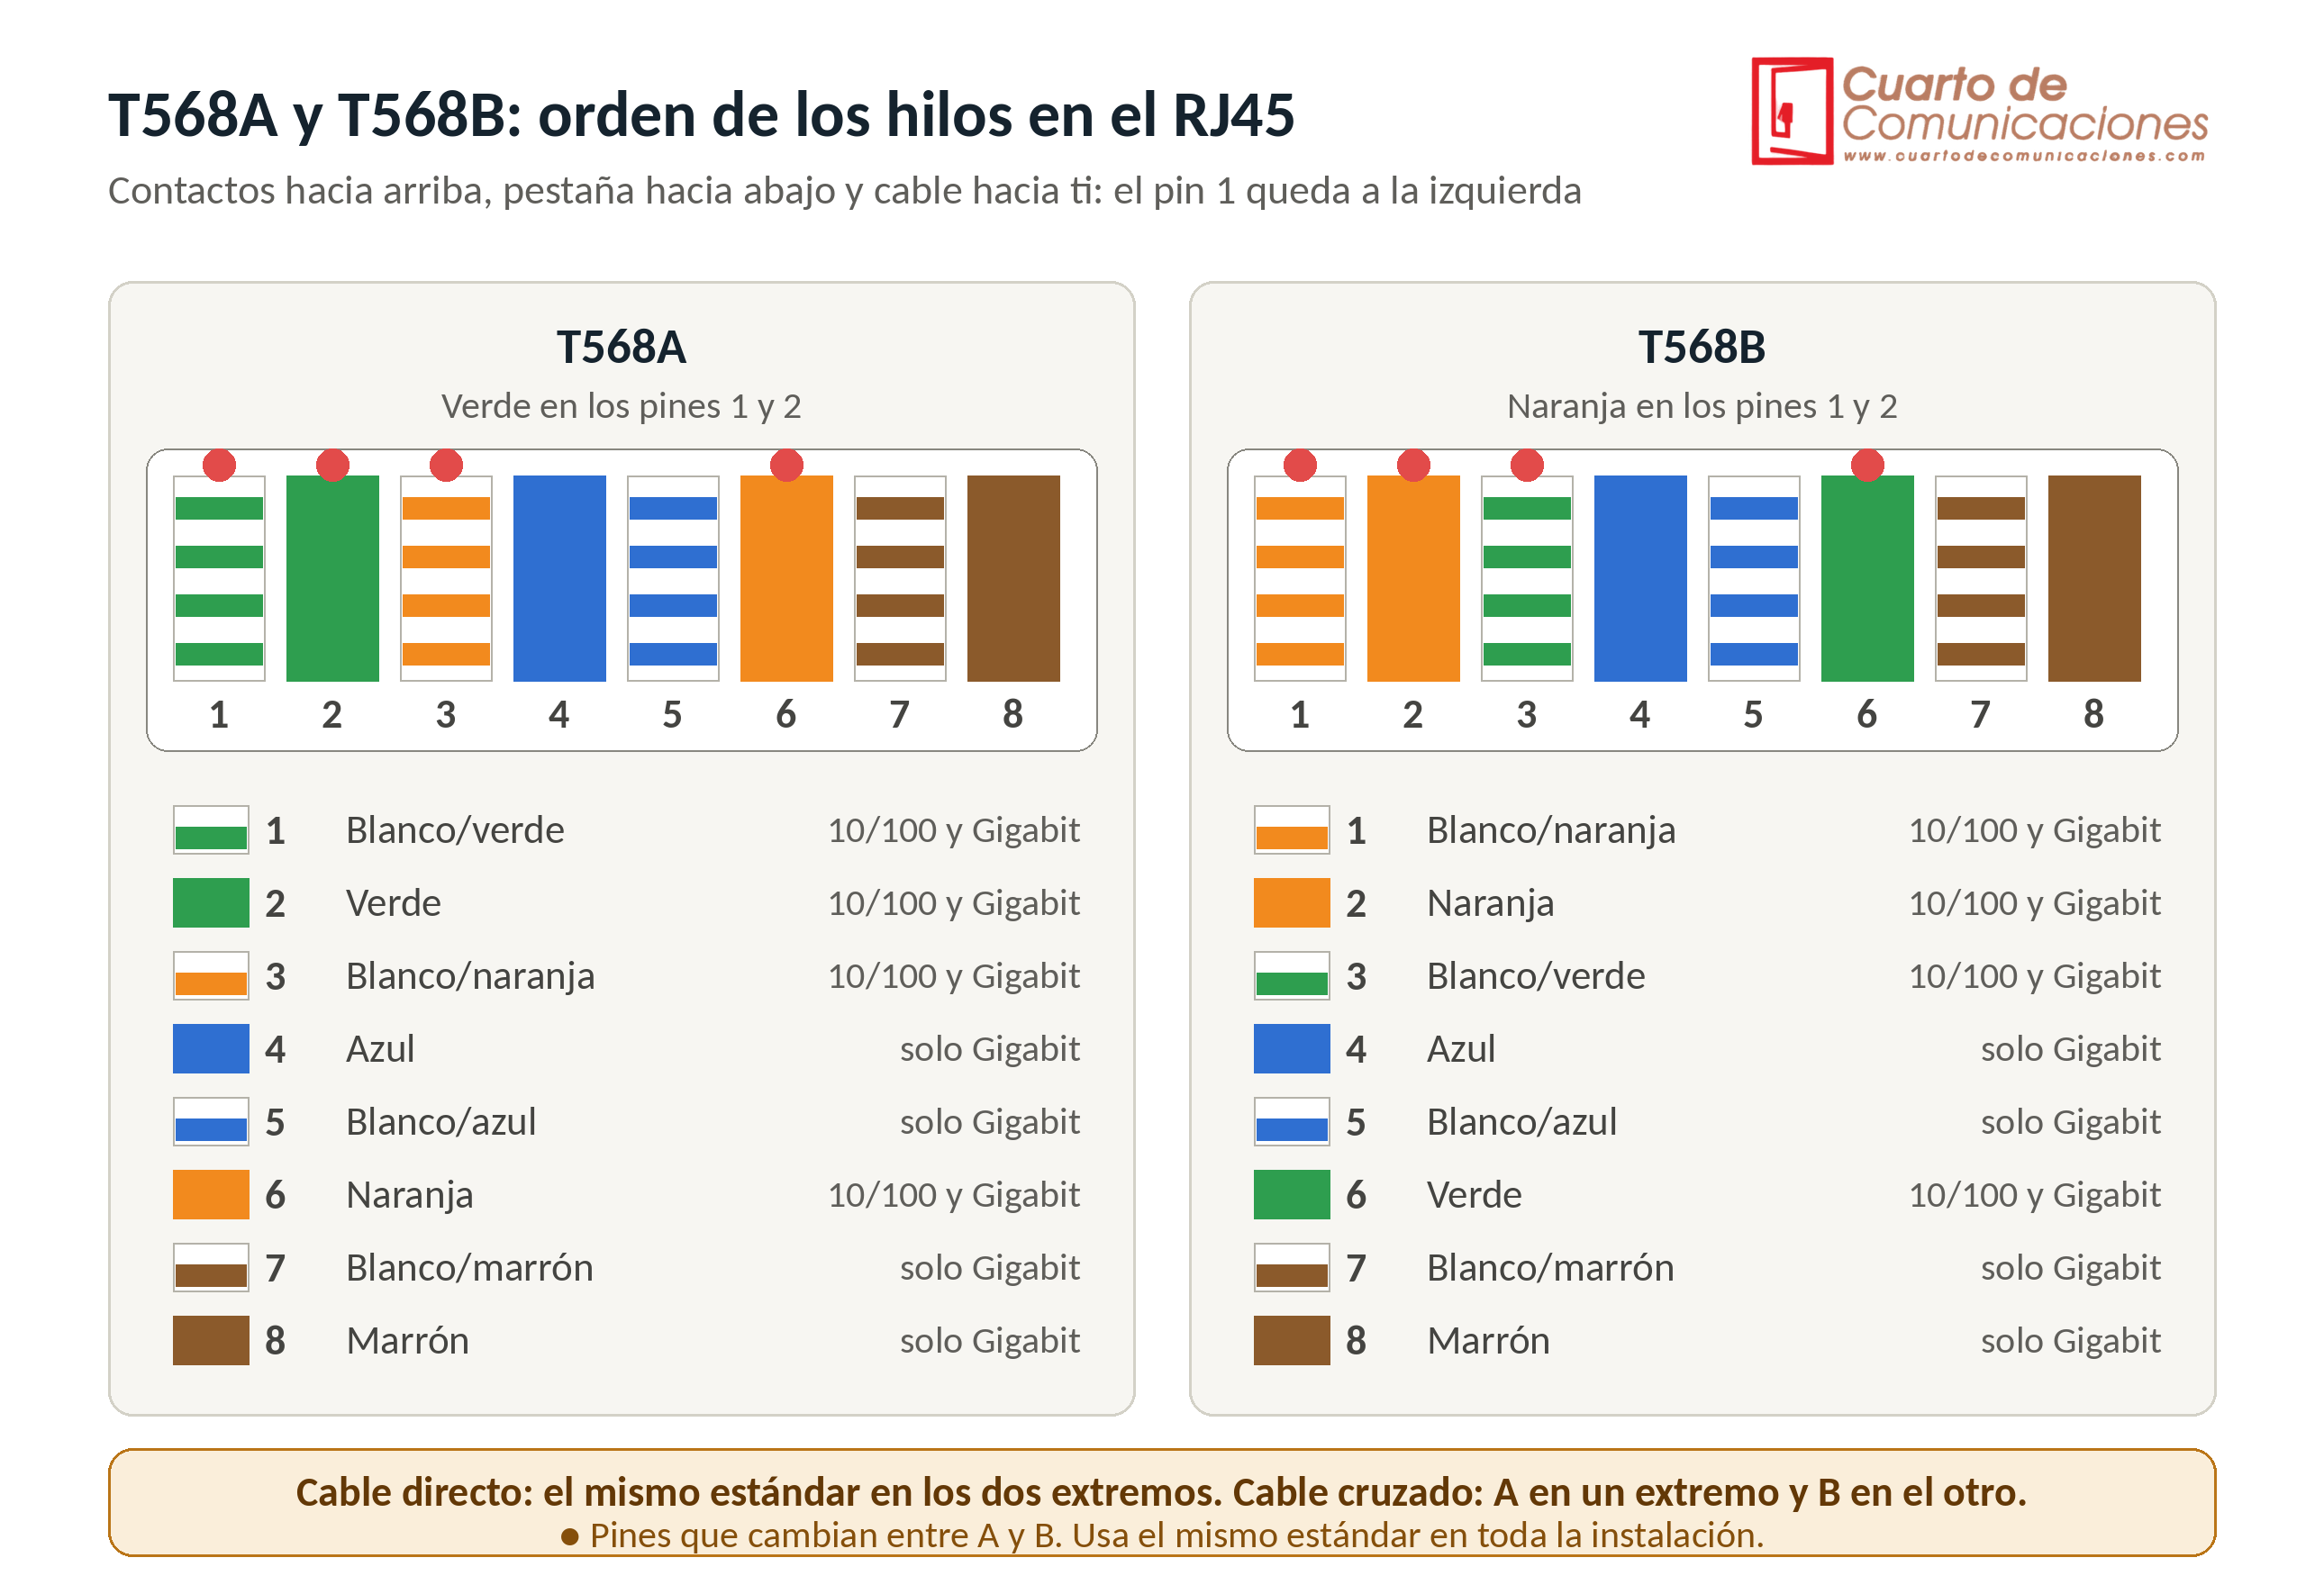 "Orden de los hilos en el conector RJ45 según T568A y T568B, con los pines 1 a 8 y los colores de cada hilo".
Cómo mirar el conector: con los contactos hacia arriba, la pestaña de plástico hacia abajo y el cable hacia ti, el pin 1 queda a la izquierda.
Qué estándar usar: cualquiera de los dos funciona, siempre que uses el mismo en toda la instalación. Lo importante es no mezclar normas entre los dos extremos de un mismo cable, salvo que quieras un cable cruzado.
Directo y cruzado. Un cable directo lleva el mismo estándar en los dos extremos. Un cable cruzado lleva T568A en un extremo y T568B en el otro. Hoy casi todos los equipos detectan y corrigen la polaridad solos (Auto-MDIX), así que el cruzado se necesita rara vez.
Con 10/100 Mbps solo se usan los pines 1, 2, 3 y 6. Con Gigabit o más se usan los 8 hilos, por eso un cable con un par mal puesto puede funcionar a 100 Mbps y fallar a 1 Gbps.
Cómo crimpar un conector RJ45
Necesitas: cable, conectores RJ45 (adecuados para cable rígido o flexible), una crimpadora, un pelacables o cuchilla, un cortador y un comprobador de cable.
- Pela la cubierta unos 3 cm, sin cortar los pares. Si el cable lleva un separador central en cruz (Cat6), córtalo.
- Destrenza los pares lo justo, y ordena los 8 hilos según T568A o T568B. Pónlos juntos y planos.
- Corta los hilos rectos, dejando unos 12 mm fuera de la cubierta.
- Introduce los hilos en el conector, con la pestaña hacia abajo, hasta que los 8 toquen el fondo y se vea el cobre en la punta. La cubierta debe entrar en el conector, para que la pieza la sujete.
- Crimpa con la herramienta, apretando a fondo.
- Comprueba el cable con el comprobador: los 8 hilos deben coincidir de un extremo a otro
"El esquema resume los seis pasos del crimpado."
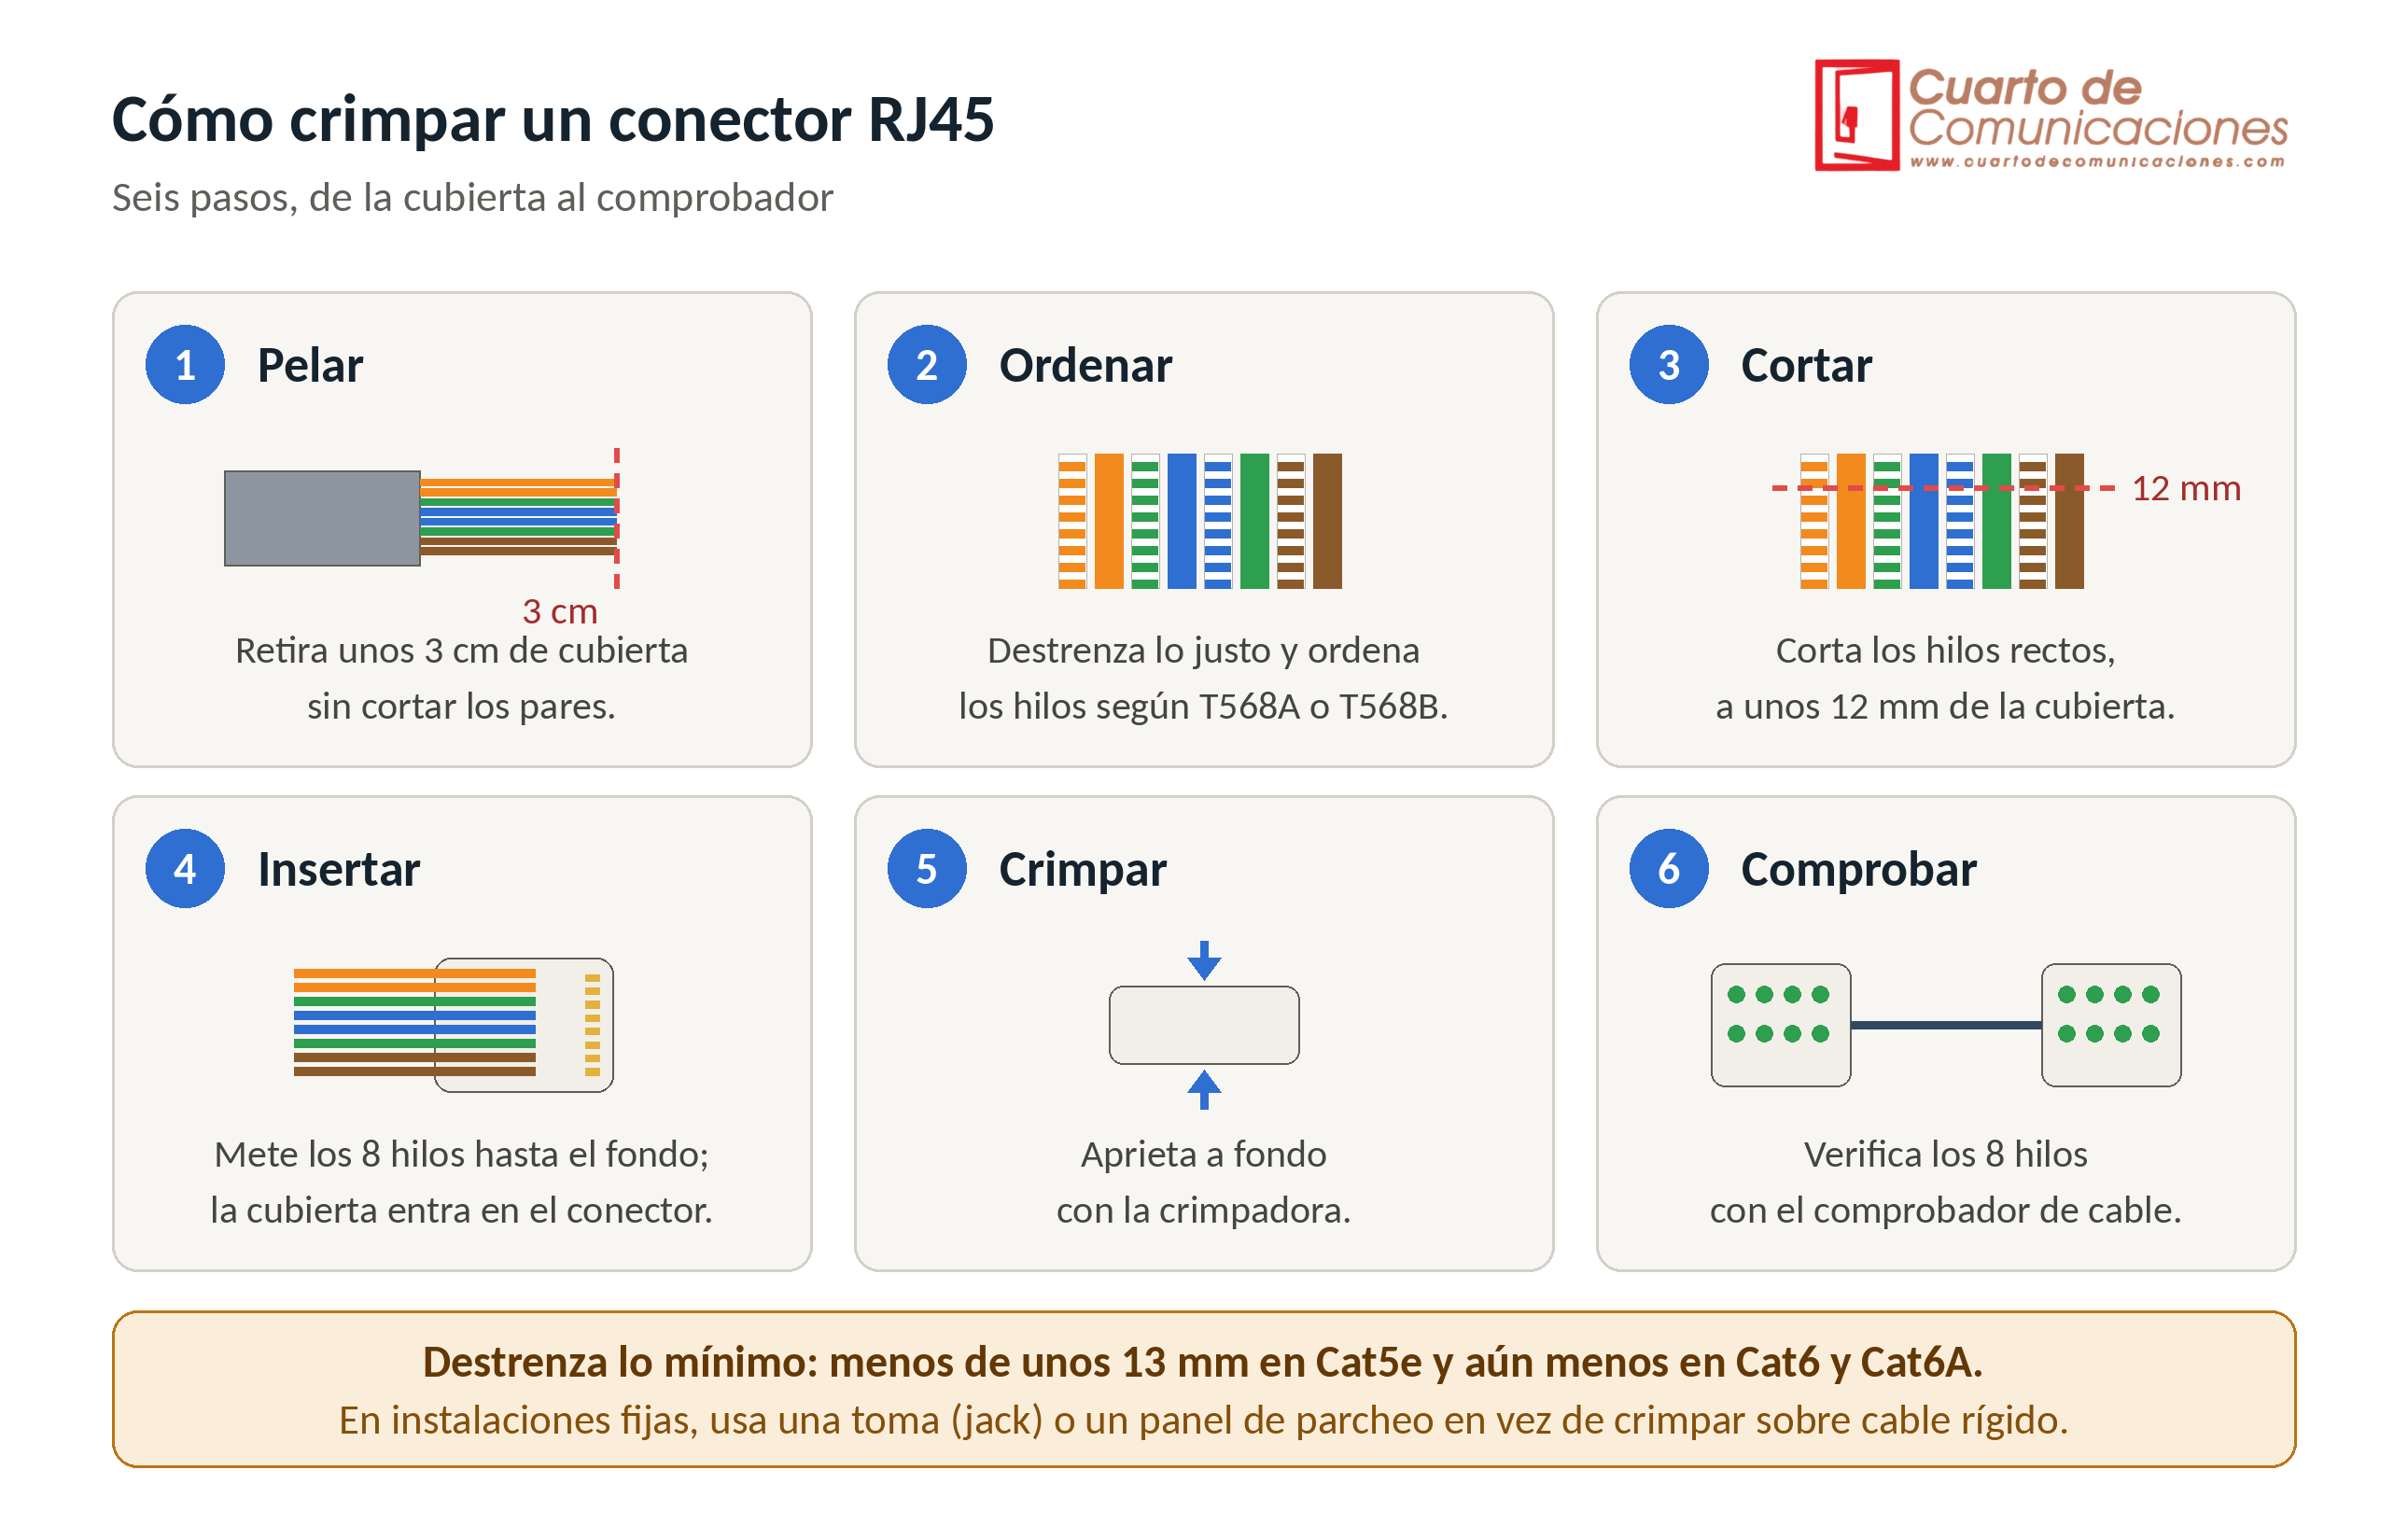
Para instalaciones fijas, lo mejor es terminar el cable rígido en una toma (jack) o en un panel de parcheo, y usar latiguillos para conectar los equipos. Crimpar un RJ45 directamente sobre cable rígido es menos fiable a largo plazo.
Destrenza lo mínimo: menos de unos 13 mm en Cat5e, y aún menos en Cat6 y Cat6A. Cuanto más destrenzas, más interferencias.
Errores habituales
- Poner un par dividido (por ejemplo, usar un hilo de cada par para 1-2). Un comprobador sencillo lo da por bueno, pero falla a velocidad alta.
- Cortar los hilos torcidos, o dejarlos sin llegar al fondo.
- Usar un conector para cable flexible en uno rígido, o al revés.
- Pelar tanto que la cubierta no queda sujeta.
- Doblar el cable en curvas cerradas: mantén un radio de al menos 4 veces el diámetro del cable.
Cómo comprobar un cable
- Comprobador de cable: verifica continuidad y el orden de los hilos (wiremap). Es suficiente para latiguillos y montajes sencillos.
- Certificador: mide atenuación, diafonía y otras magnitudes, y dice si el enlace cumple su categoría. Es lo que se usa para entregar una instalación.
- En el equipo: si el puerto negocia 100 Mbps en lugar de 1 Gbps, revisa el cableado y los conectores. En un switch Cisco puedes verlo con los comandos de estado de interfaces.
PoE: alimentación por el cable de red
El PoE (Power over Ethernet) lleva alimentación y datos por el mismo cable. Se usa para teléfonos IP, cámaras, puntos de acceso Wi-Fi y otros dispositivos.
| Estándar | Nombre habitual | Potencia en el switch (PSE) | Potencia útil en el dispositivo (PD) | Pares usados |
|---|---|---|---|---|
| IEEE 802.3af (Tipo 1) | PoE | 15,4 W | 12,95 W | 2 |
| IEEE 802.3at (Tipo 2) | PoE+ | 30 W | 25,5 W | 2 |
| IEEE 802.3bt (Tipo 3) | PoE++ | 60 W | 51 W | 4 |
| IEEE 802.3bt (Tipo 4) | PoE++ | 90 W | 71,3 W | 4 |
"El gráfico compara la potencia del switch con la que llega al dispositivo en cada estándar."
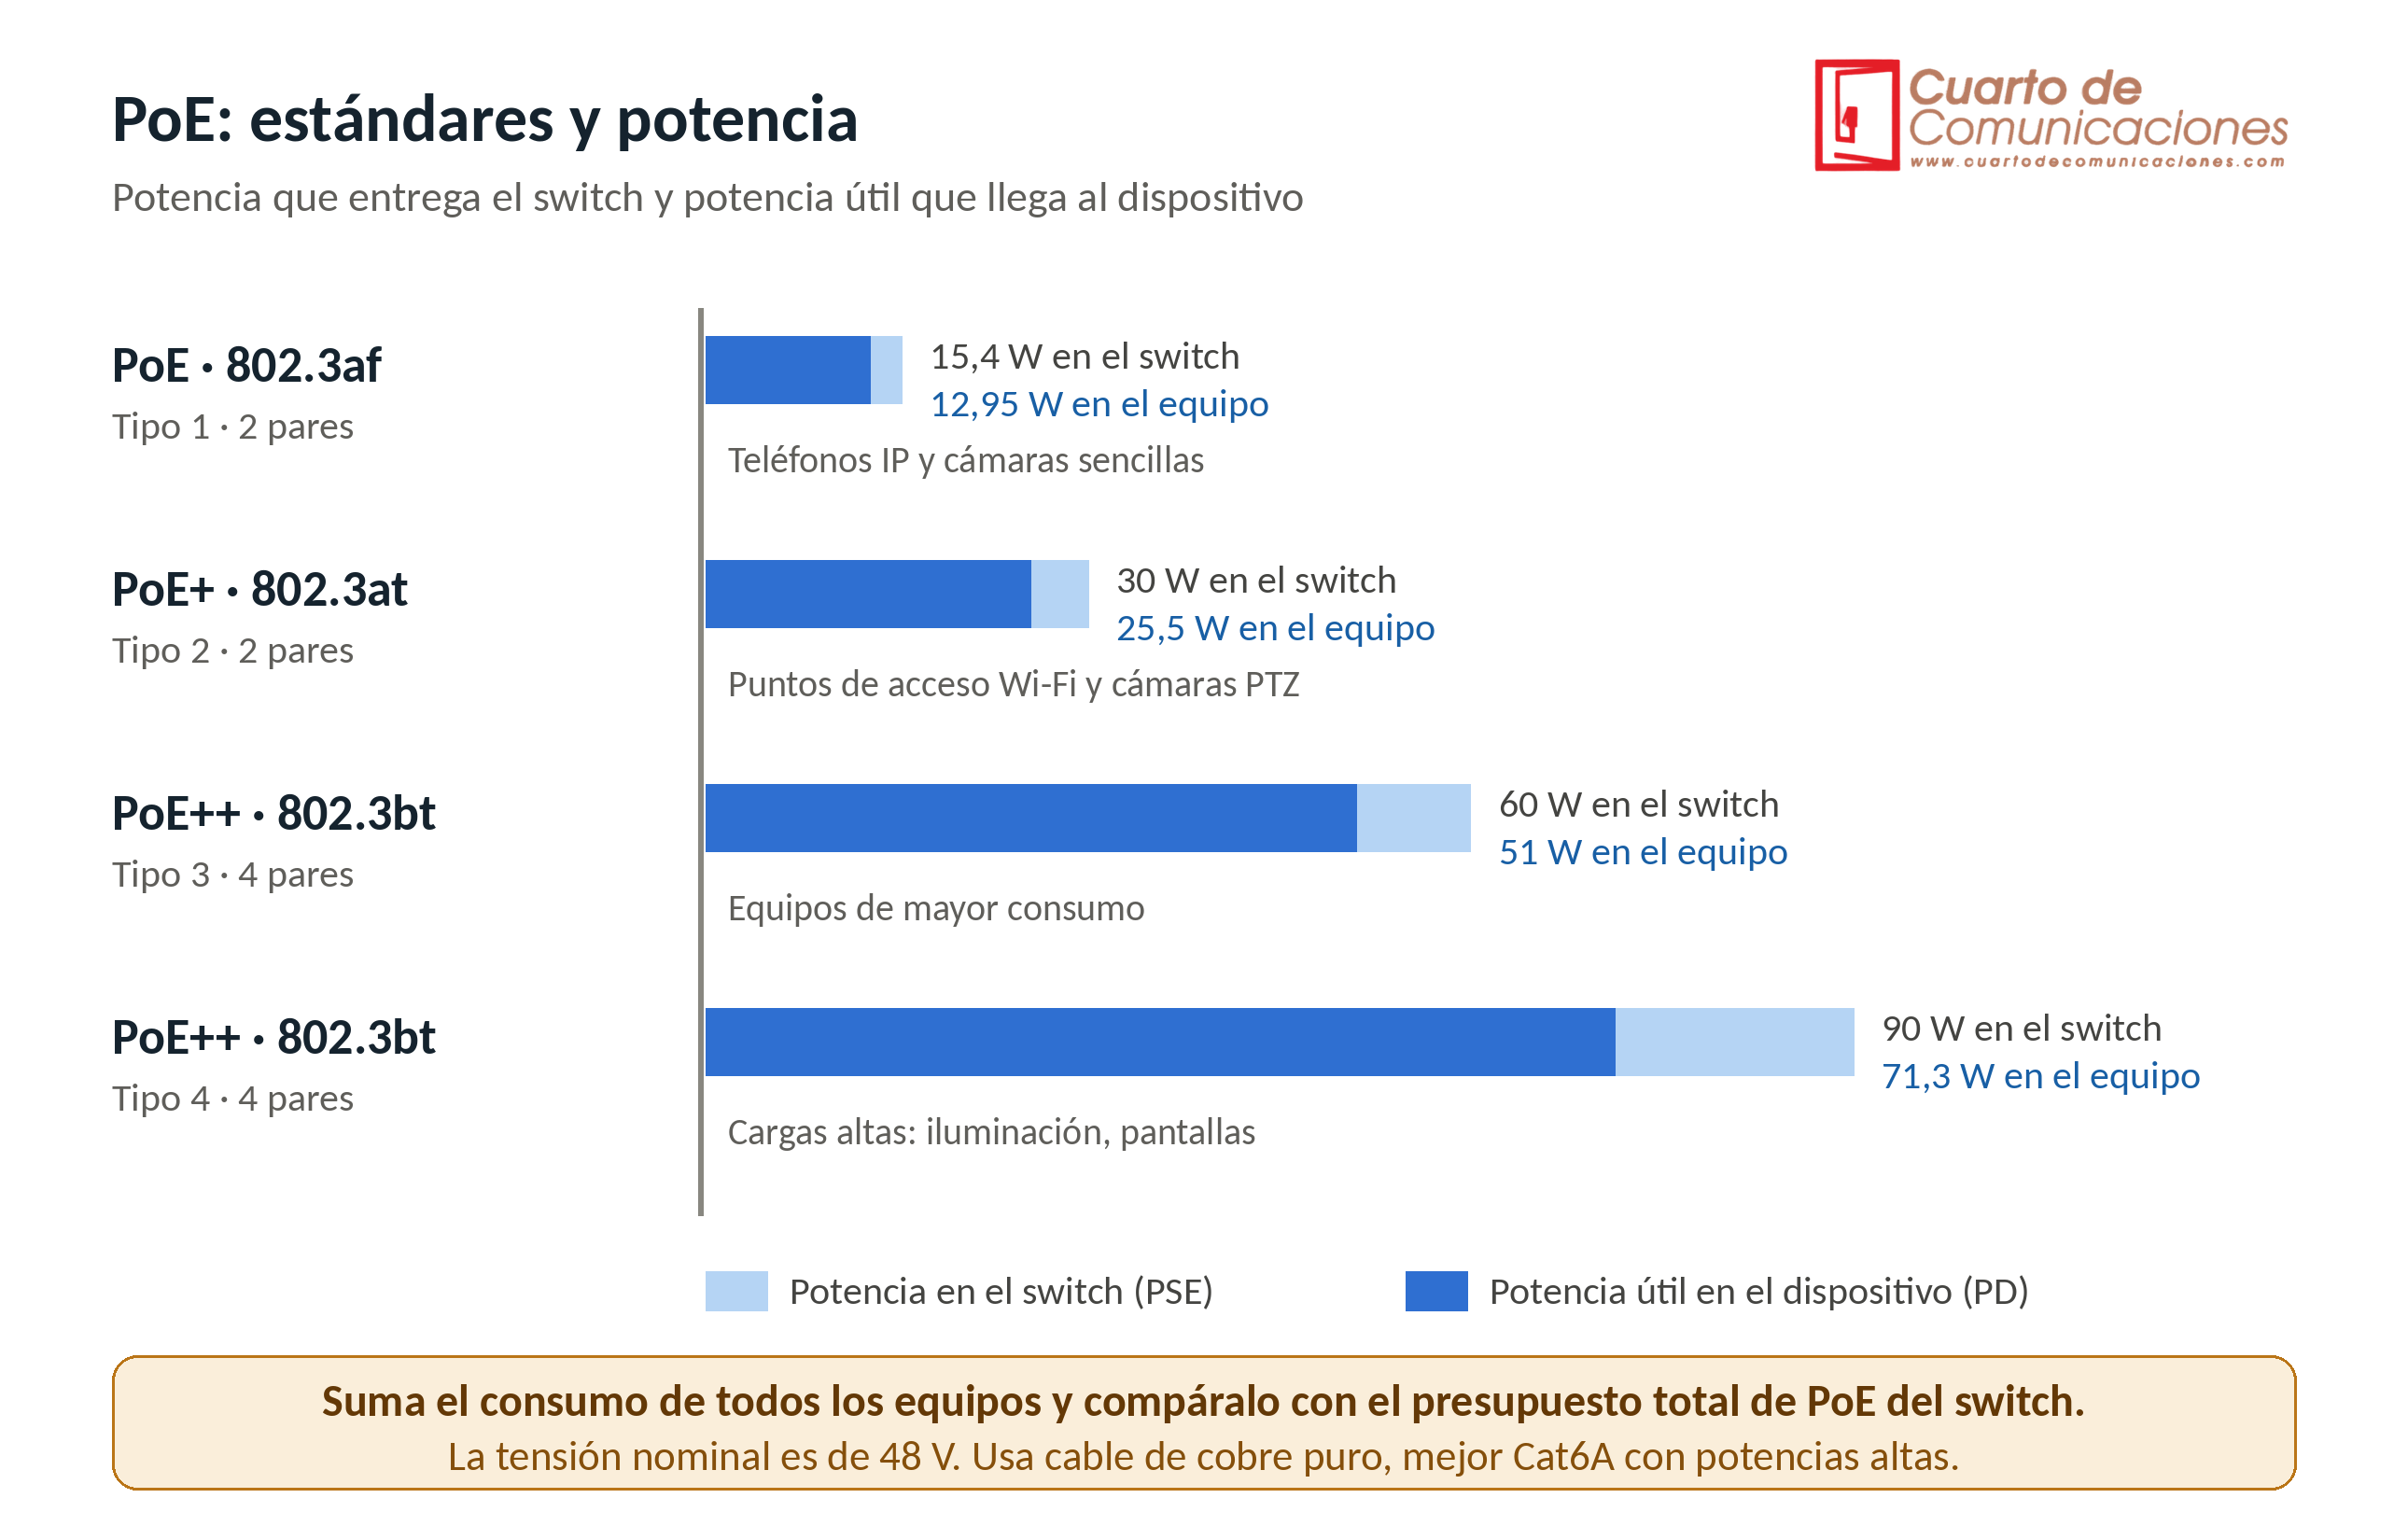
El switch o inyector (PSE) detecta si el dispositivo admite PoE y negocia la potencia antes de aplicar tensión, así que un equipo sin PoE no se daña. La tensión nominal es de 48 V.
Recomendaciones:
- Usa cable de cobre puro, mejor Cat6 o Cat6A con potencias altas (PoE++), donde el cable se calienta más, sobre todo en mazos de muchos cables.
- Respeta los 100 m. Con CCA o con cables de mala calidad, la tensión cae y el equipo puede reiniciarse.
- Suma las potencias de todos los dispositivos y compáralo con el presupuesto total de PoE del switch, no solo con la potencia por puerto.
- Evita los inyectores "pasivos" no estandarizados: aplican tensión sin negociar y pueden dañar equipos sin PoE.
- Para ver el consumo en un switch Cisco, tienes el comando de estado de PoE en el buscador de comandos.
Errores habituales en una instalación
- Mezclar categorías o estándares en un mismo enlace, y quedarse con la velocidad del eslabón más débil.
- No etiquetar los cables ni los puertos del panel.
- Pasar los cables de datos pegados a cables de potencia.
- Tirar de los cables con demasiada fuerza o aplastarlos con bridas.
- Superar los 100 m, o usar tramos largos con CCA.
Preguntas frecuentes
¿Qué diferencia hay entre Cat5e, Cat6 y Cat6A?
Cat5e llega a 1 Gbps. Cat6 admite 1 Gbps en 100 m y 10 Gbps en tramos cortos. Cat6A llega a 10 Gbps hasta 100 m.
¿Es mejor T568A o T568B?
Son equivalentes. Elige uno y úsalo en toda la instalación.
¿Qué distancia máxima tiene un cable de red?
100 metros por enlace de par trenzado.
¿Puedo mezclar cables Cat5e y Cat6?
Sí, pero la velocidad la marca el componente de menor categoría.
¿Necesito cable apantallado?
Solo si hay mucho ruido eléctrico. Si no está bien conectado a tierra, puede funcionar peor que un UTP.
¿El PoE funciona con cualquier cable?
Funciona con Cat5e o superior de cobre puro. Con potencias altas, es mejor Cat6A.
¿Por qué mi cable va a 100 Mbps en lugar de 1 Gbps?
Casi siempre es un hilo mal puesto, un conector defectuoso o un cable que no es de la categoría adecuada.
Más recursos en esta web: Redes LAN, Modelo OSI y TCP/IP, calculadora de subredes, buscador de comandos Cisco, MikroTik y Huawei.